小白友好,简单易上手,现在开始,开启节点搭建之旅~
本文演示的是使用3x-ui面板搭建vless-xhttp-reality、vless-raw-reality、vless-xhttp-tls节点,并使用v2rayN,进行节点的测试。
项目相关
3x-ui面板
项目地址:https://github.com/MHSanaei/3x-ui
说明文档:https://github.com/MHSanaei/3x-ui/blob/main/README.zh_CN.md
部署命令:bash <(curl -Ls https://raw.githubusercontent.com/mhsanaei/3x-ui/master/install.sh)
v2rayN(Desktop)
项目地址:https://github.com/2dust/v2rayN
说明文档:https://github.com/2dust/v2rayN/wiki
版本发布:https://github.com/2dust/v2rayN/releases
v2rayNG(Android)
项目地址:https://github.com/2dust/v2rayNG
说明文档:https://github.com/2dust/v2rayNG/wiki
版本发布:https://github.com/2dust/v2rayNG/releases
3x-ui部署
演示使用的实例是vmiss的CN.HK.INTL.Basic,重装系统为Debian 13后,使用FinalShell登录ssh,使用上述部署命令,部署过程会让选择数据库类型、面板端口,回车默认即可。
开始部署
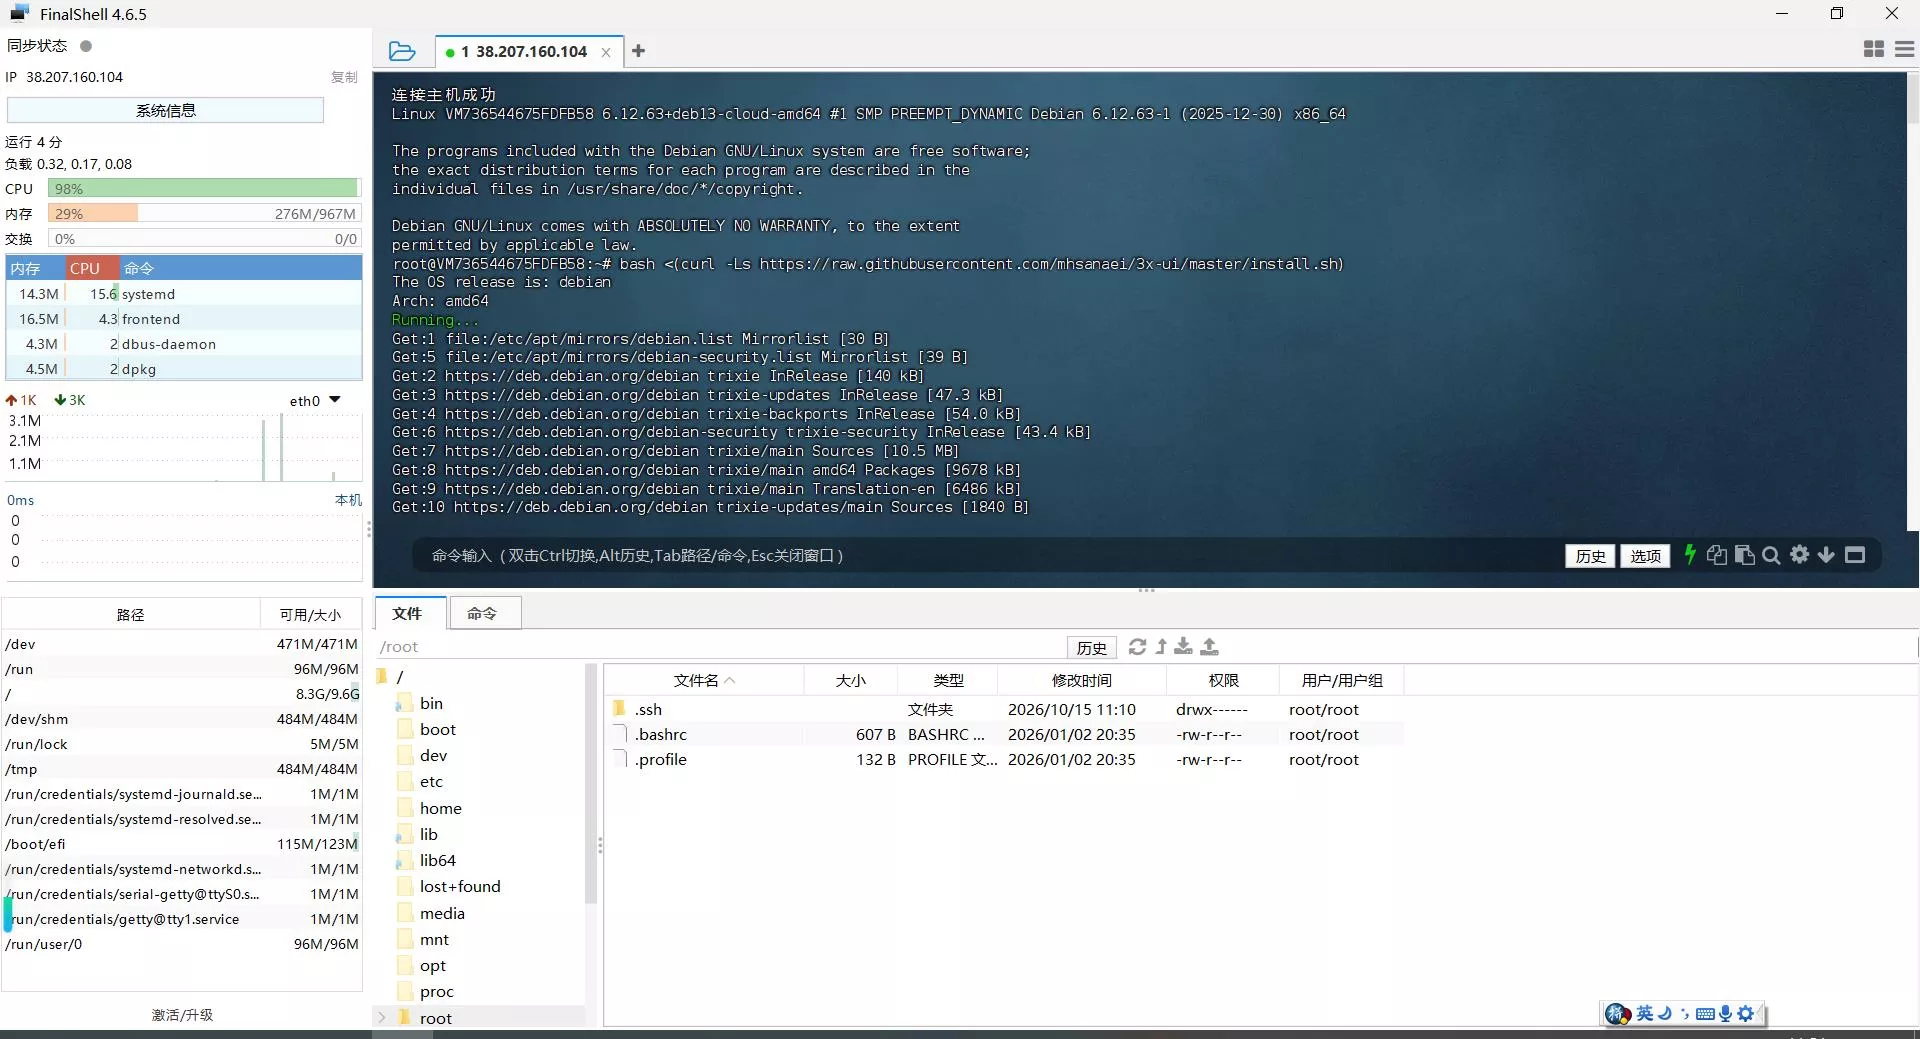
数据库选择与面板端口设置
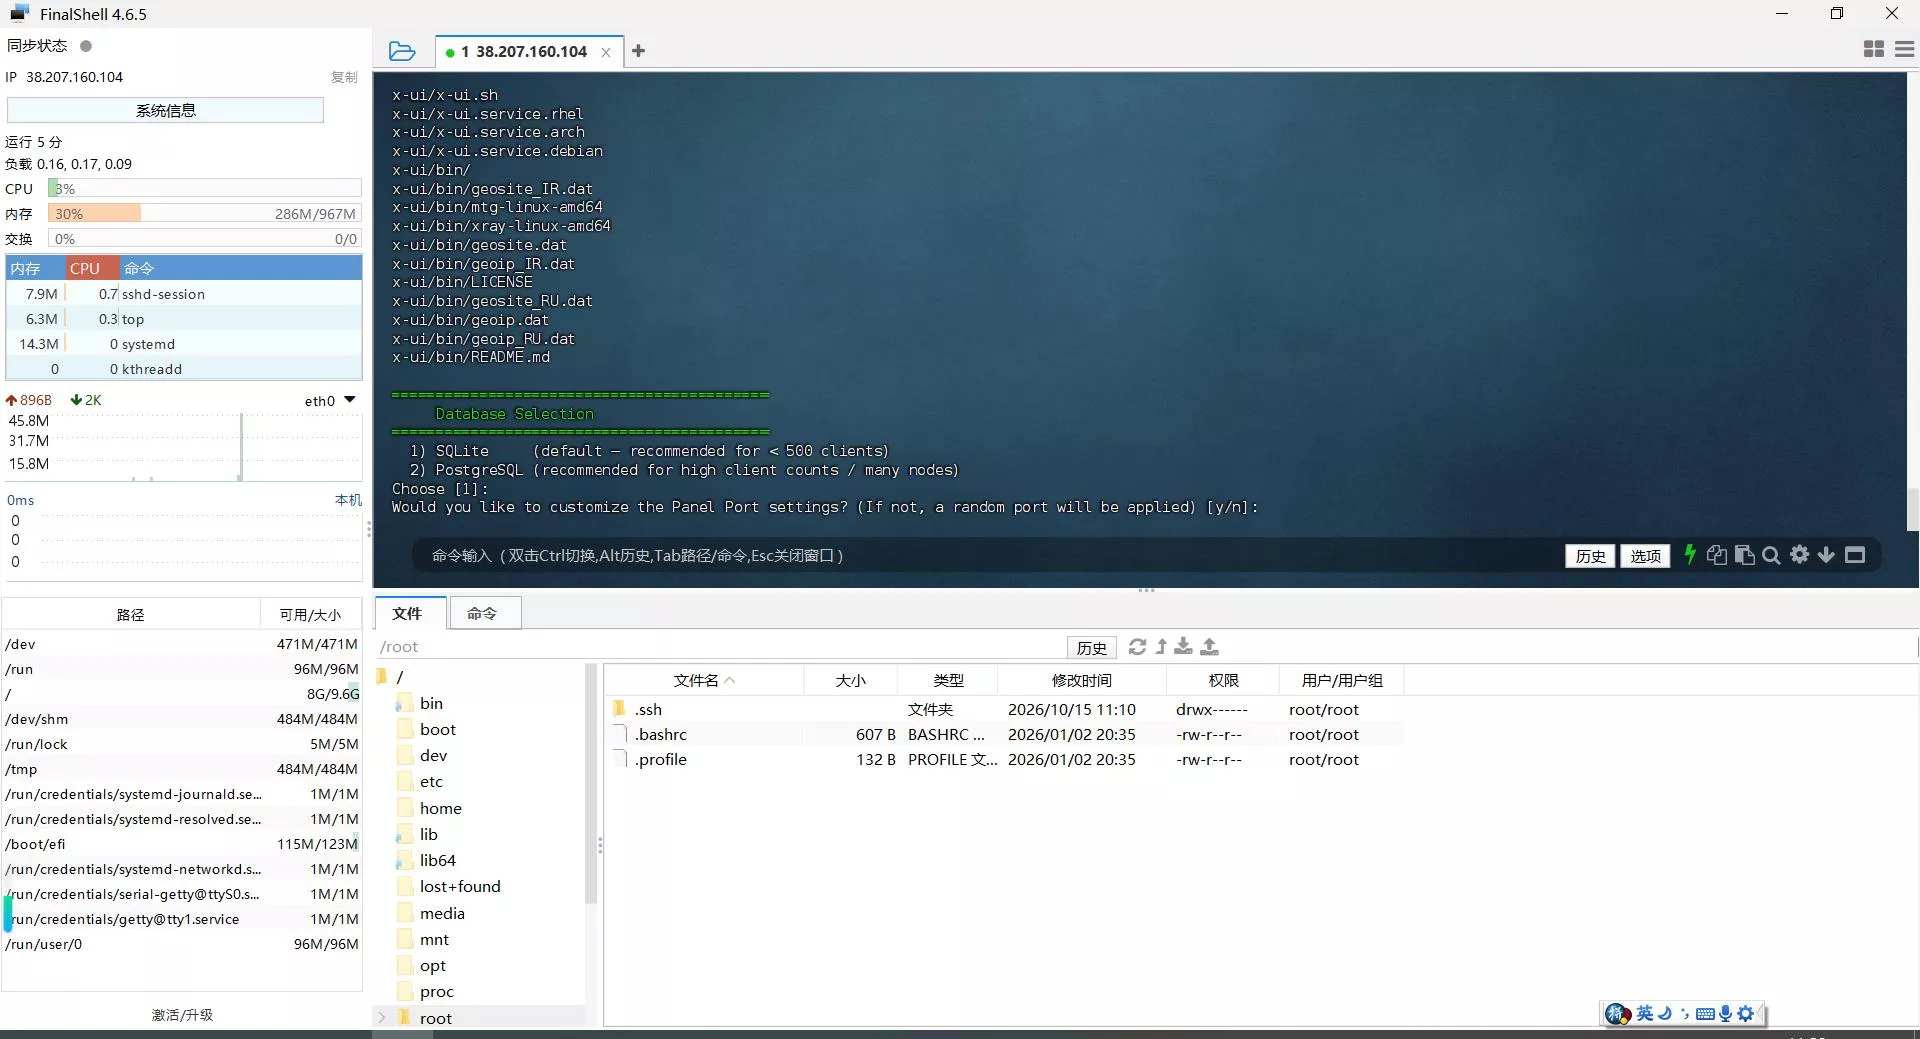
面板SSL设置
由于域名后面也要用到,所以输入1后回车,输入面板域名。
去域名服务商处使用A记录添加一个域名解析到该服务器: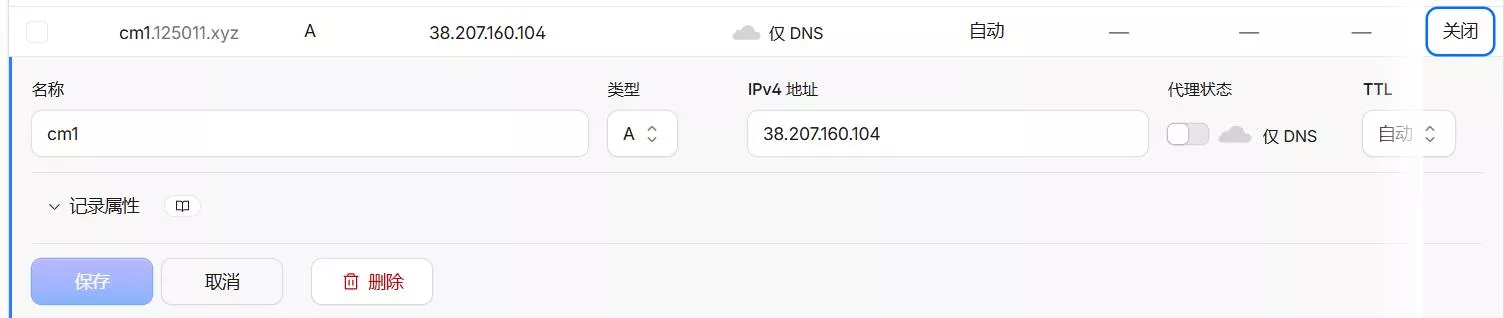
域名绑定的端口,由于我这台服务器没有服务占用80端口,所以可以直接回车: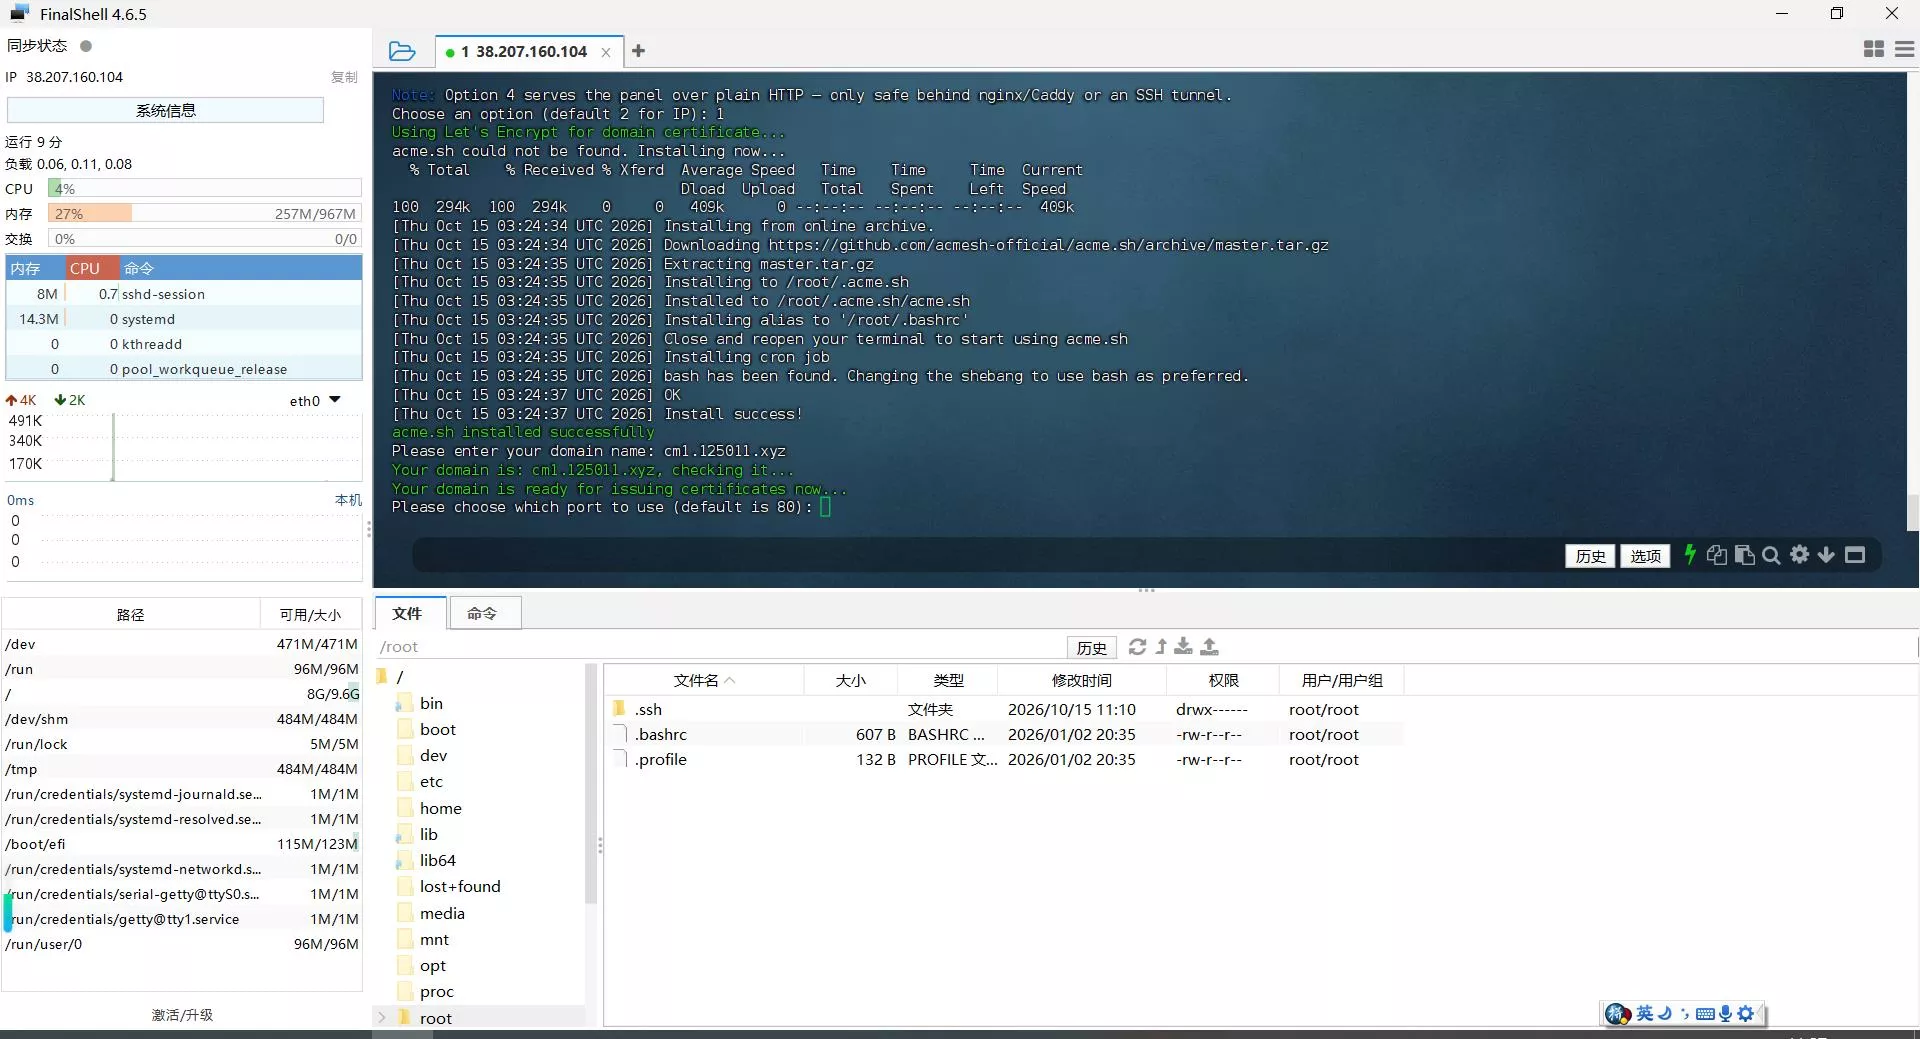
是否修改ACME自动应用证书的命令?一般来说无需修改,但是我这里直接回车了,貌似没什么影响: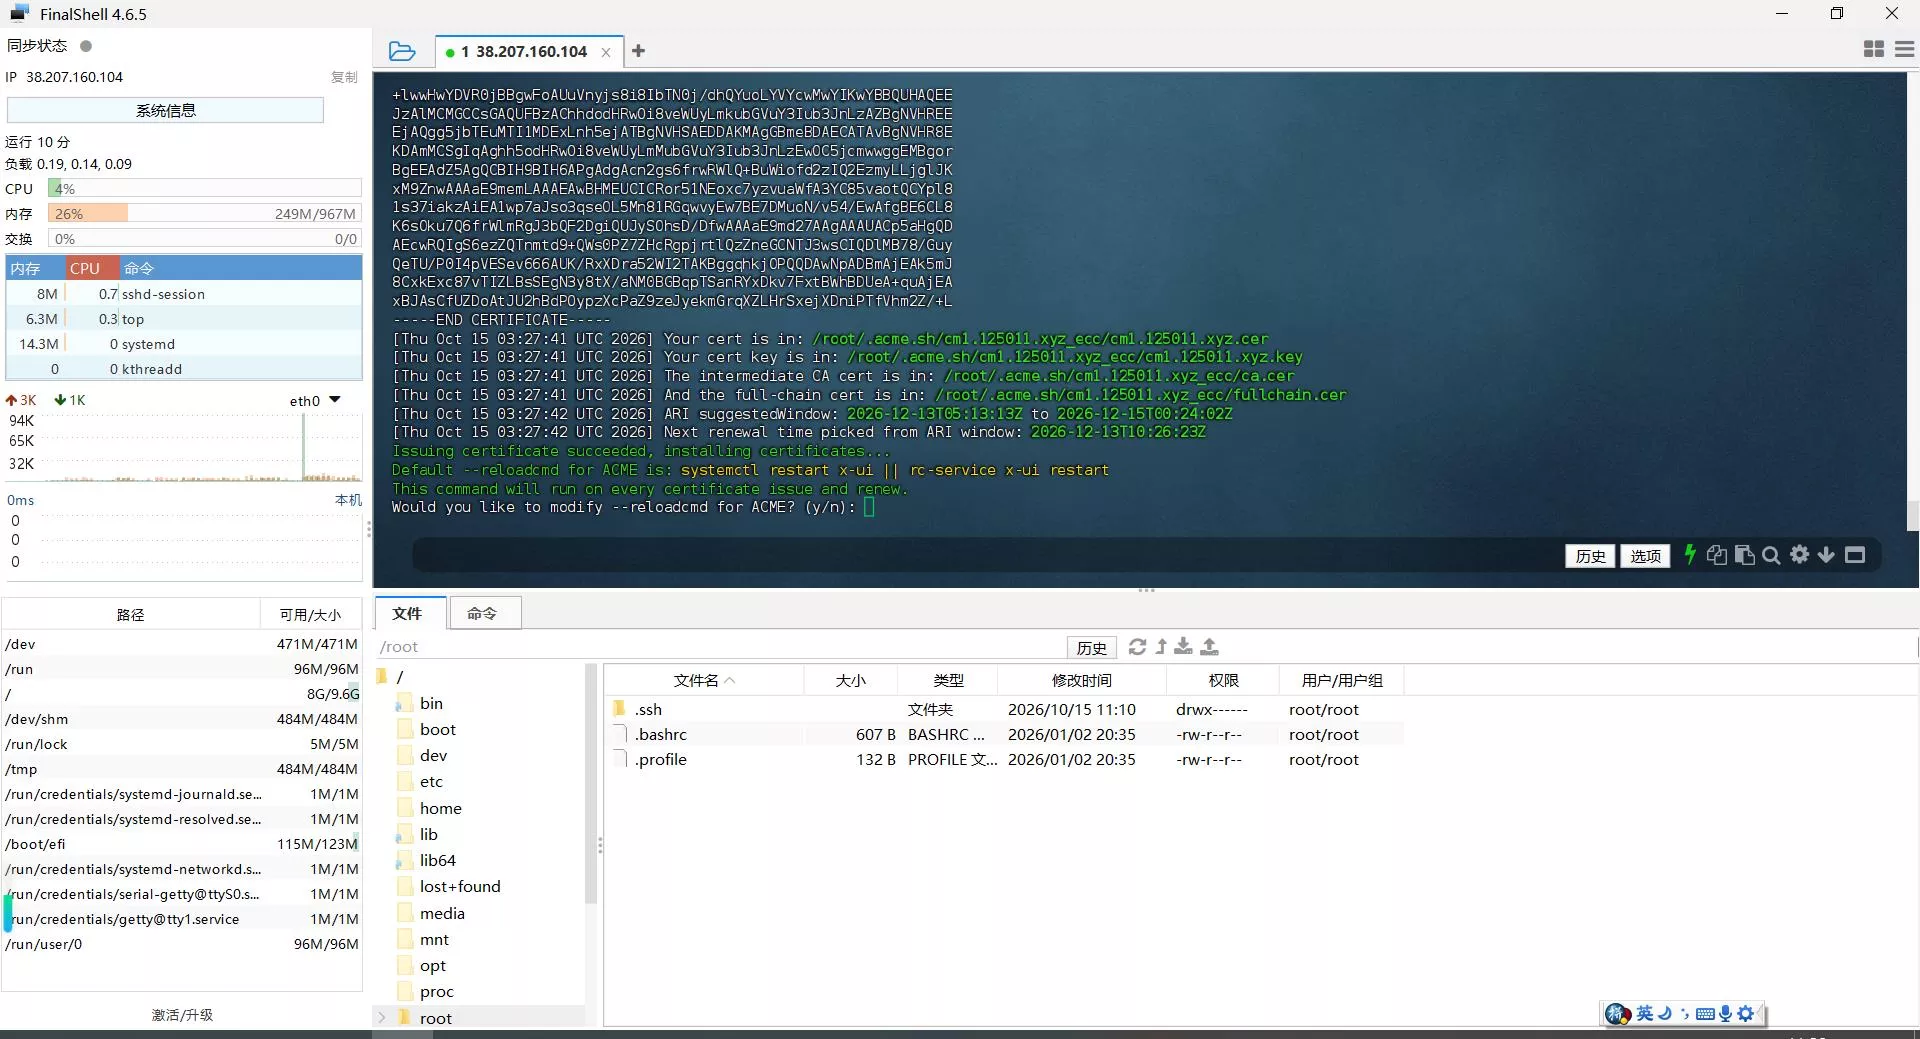
部署完成: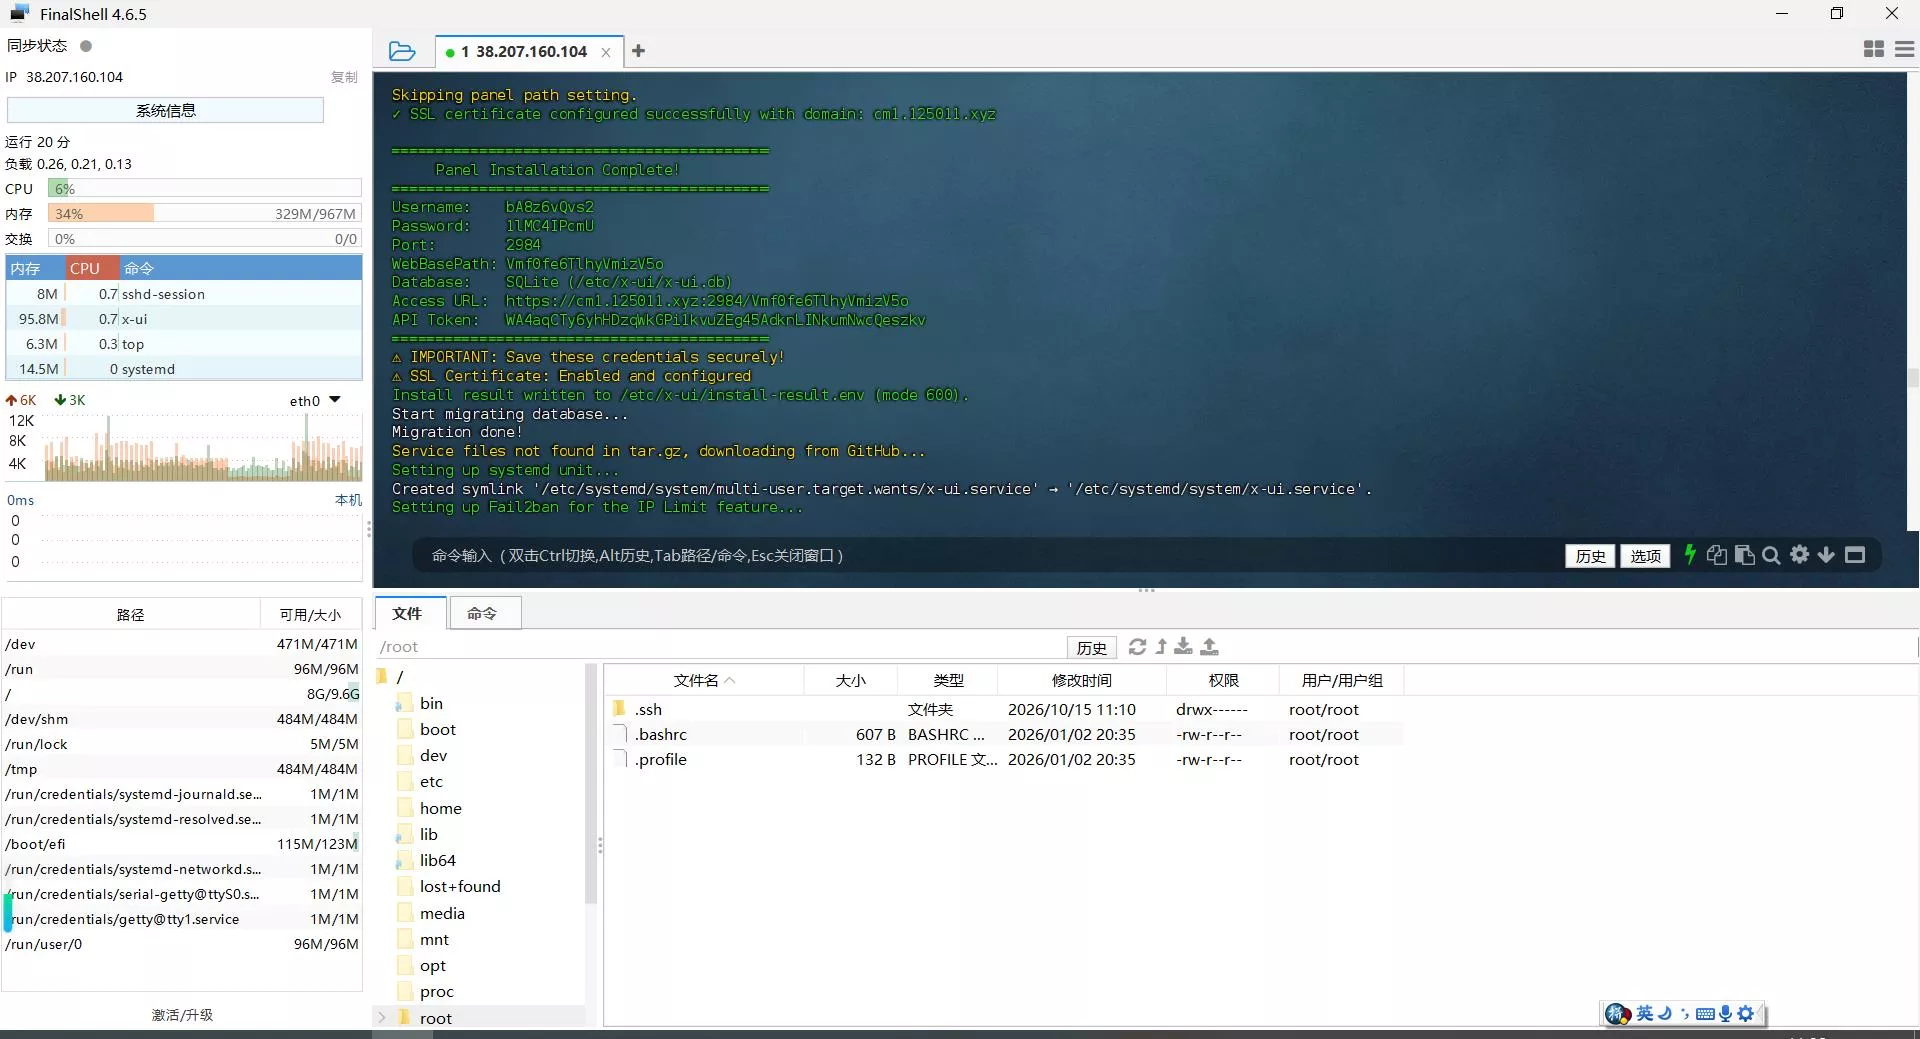
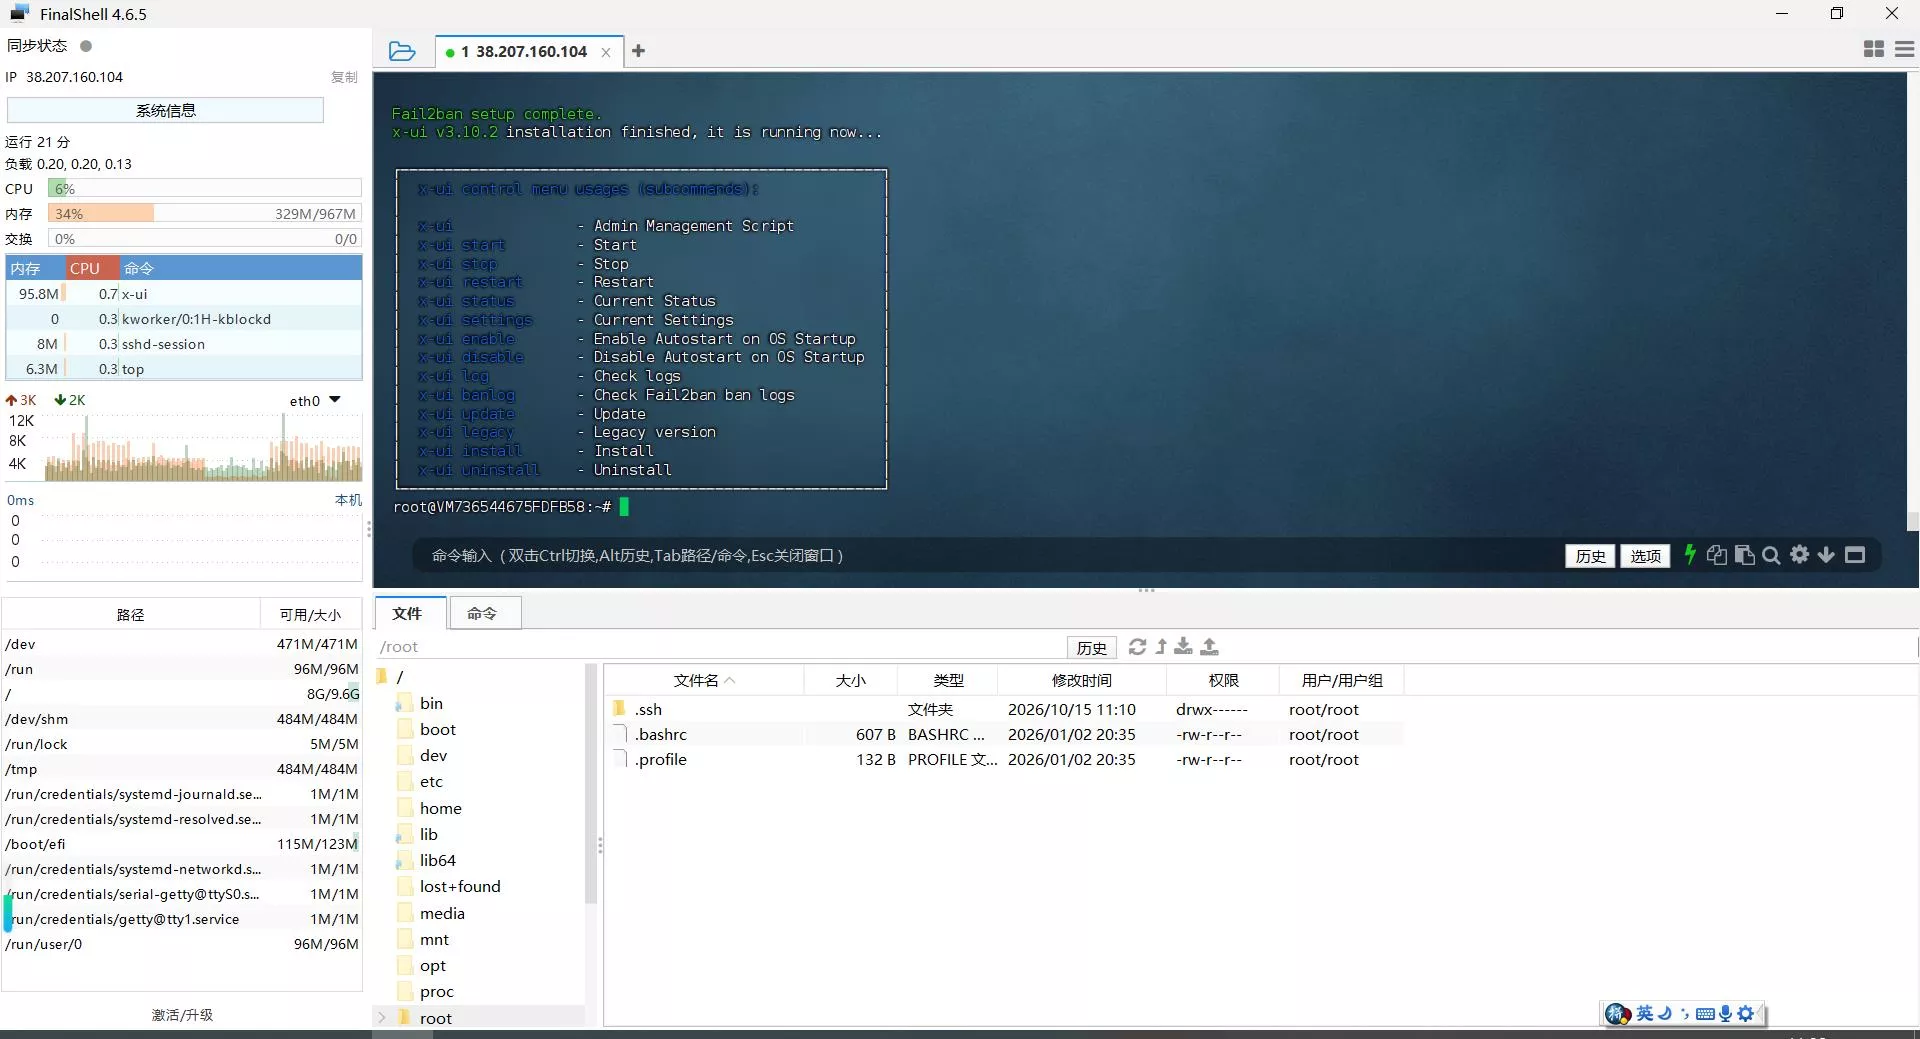
但是会发现,访问给出的面板地址打不开,有的可能用http协议能打开。原因是SSL证书没应用成功,ssh里输入x-ui进入3x-ui的菜单: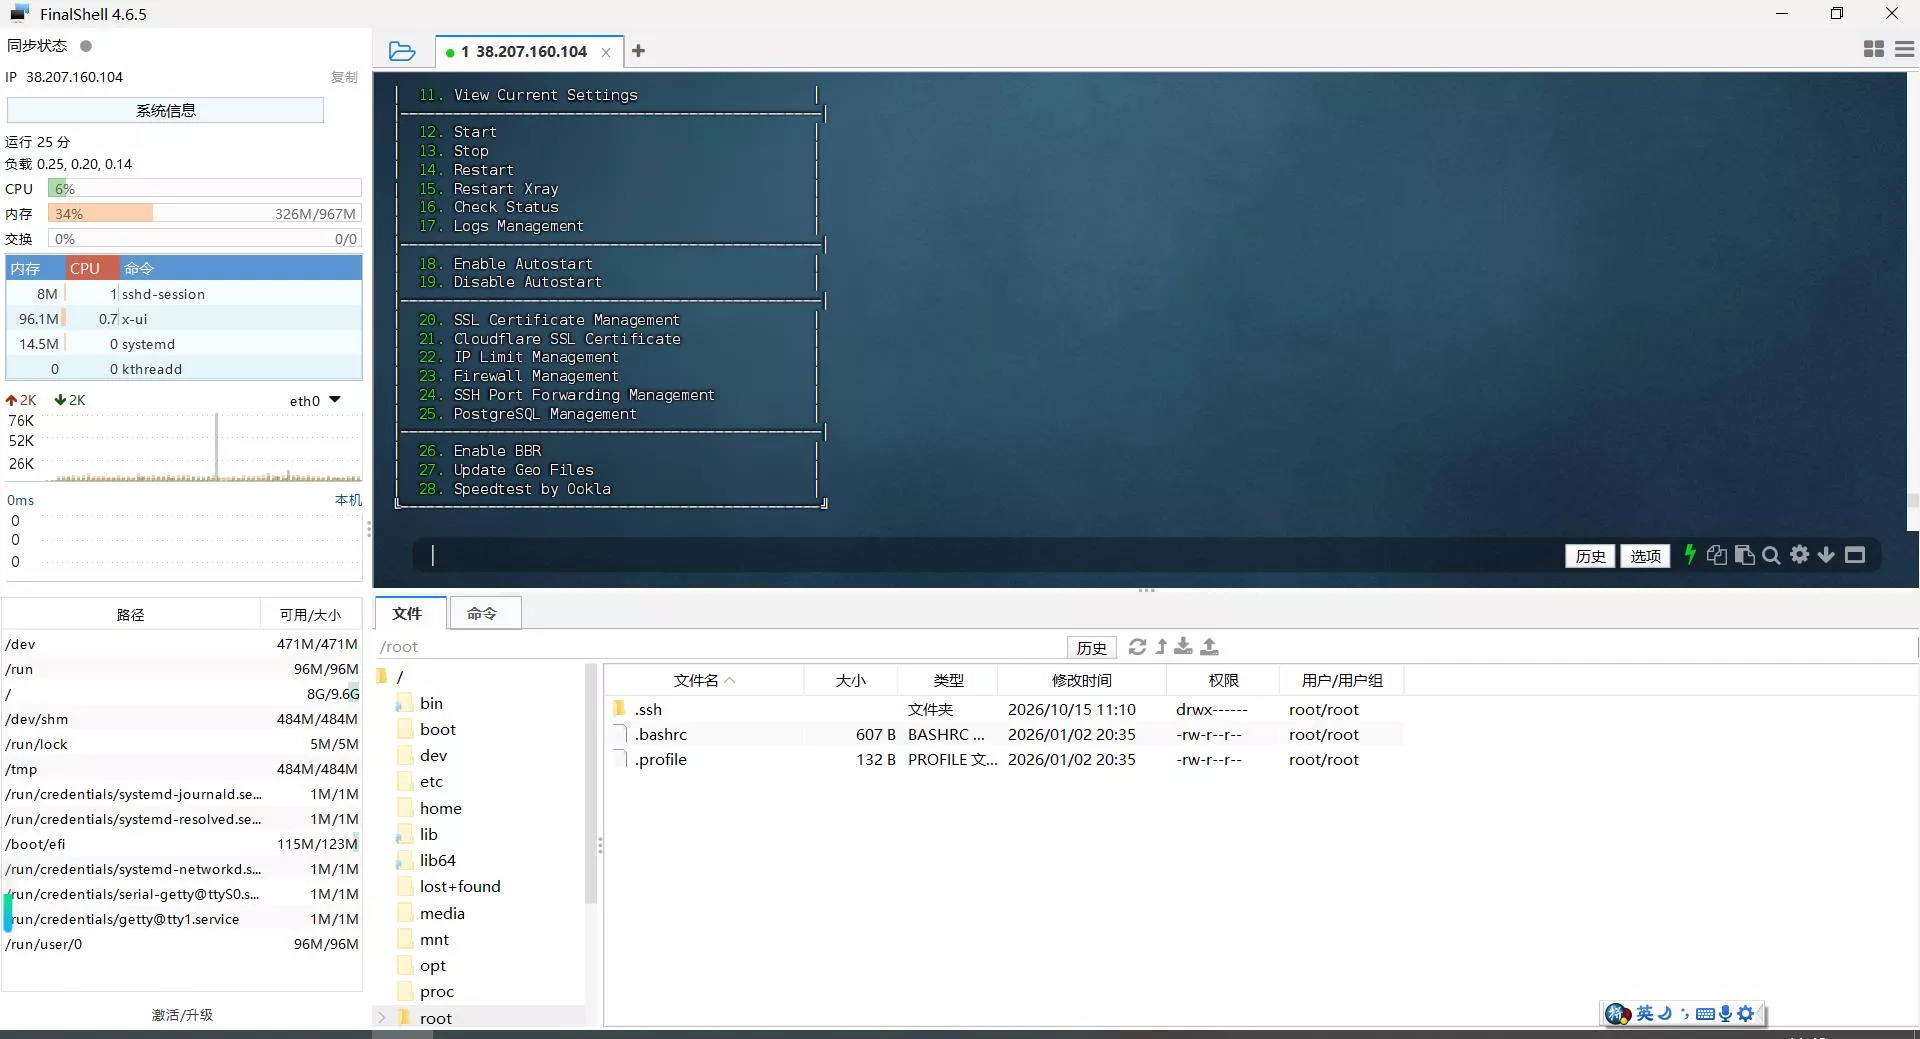
输入20进入SSL管理菜单: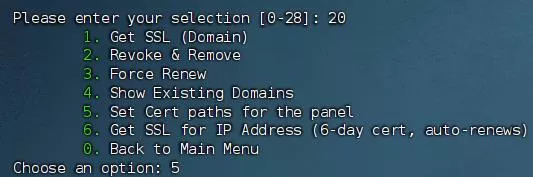
输入5为面板设置证书路径: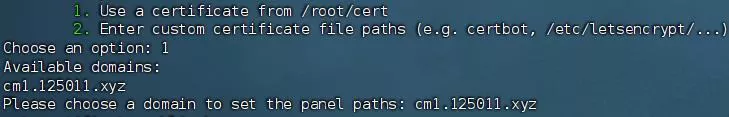
输入1选择刚才申请的证书所在的路径,然后输入该域名以应用证书,即可正常访问开启了域名SSL的面板地址。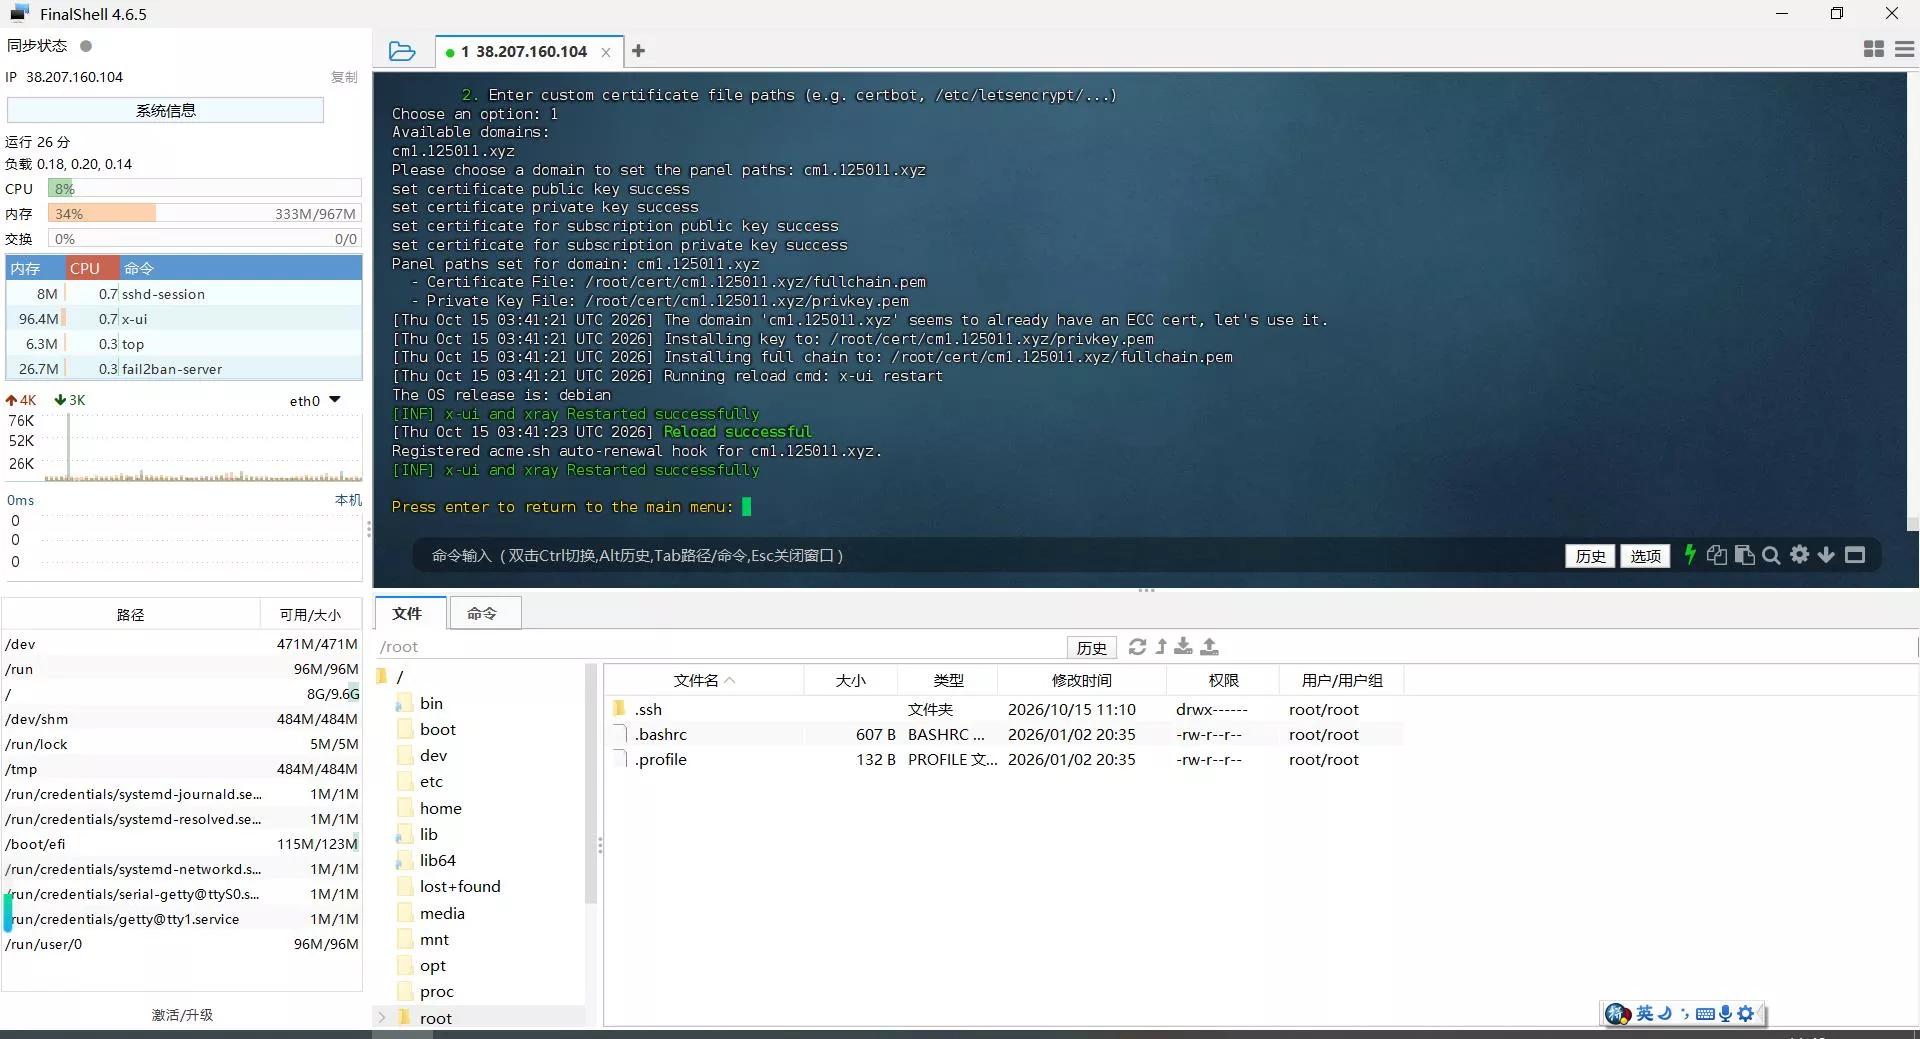
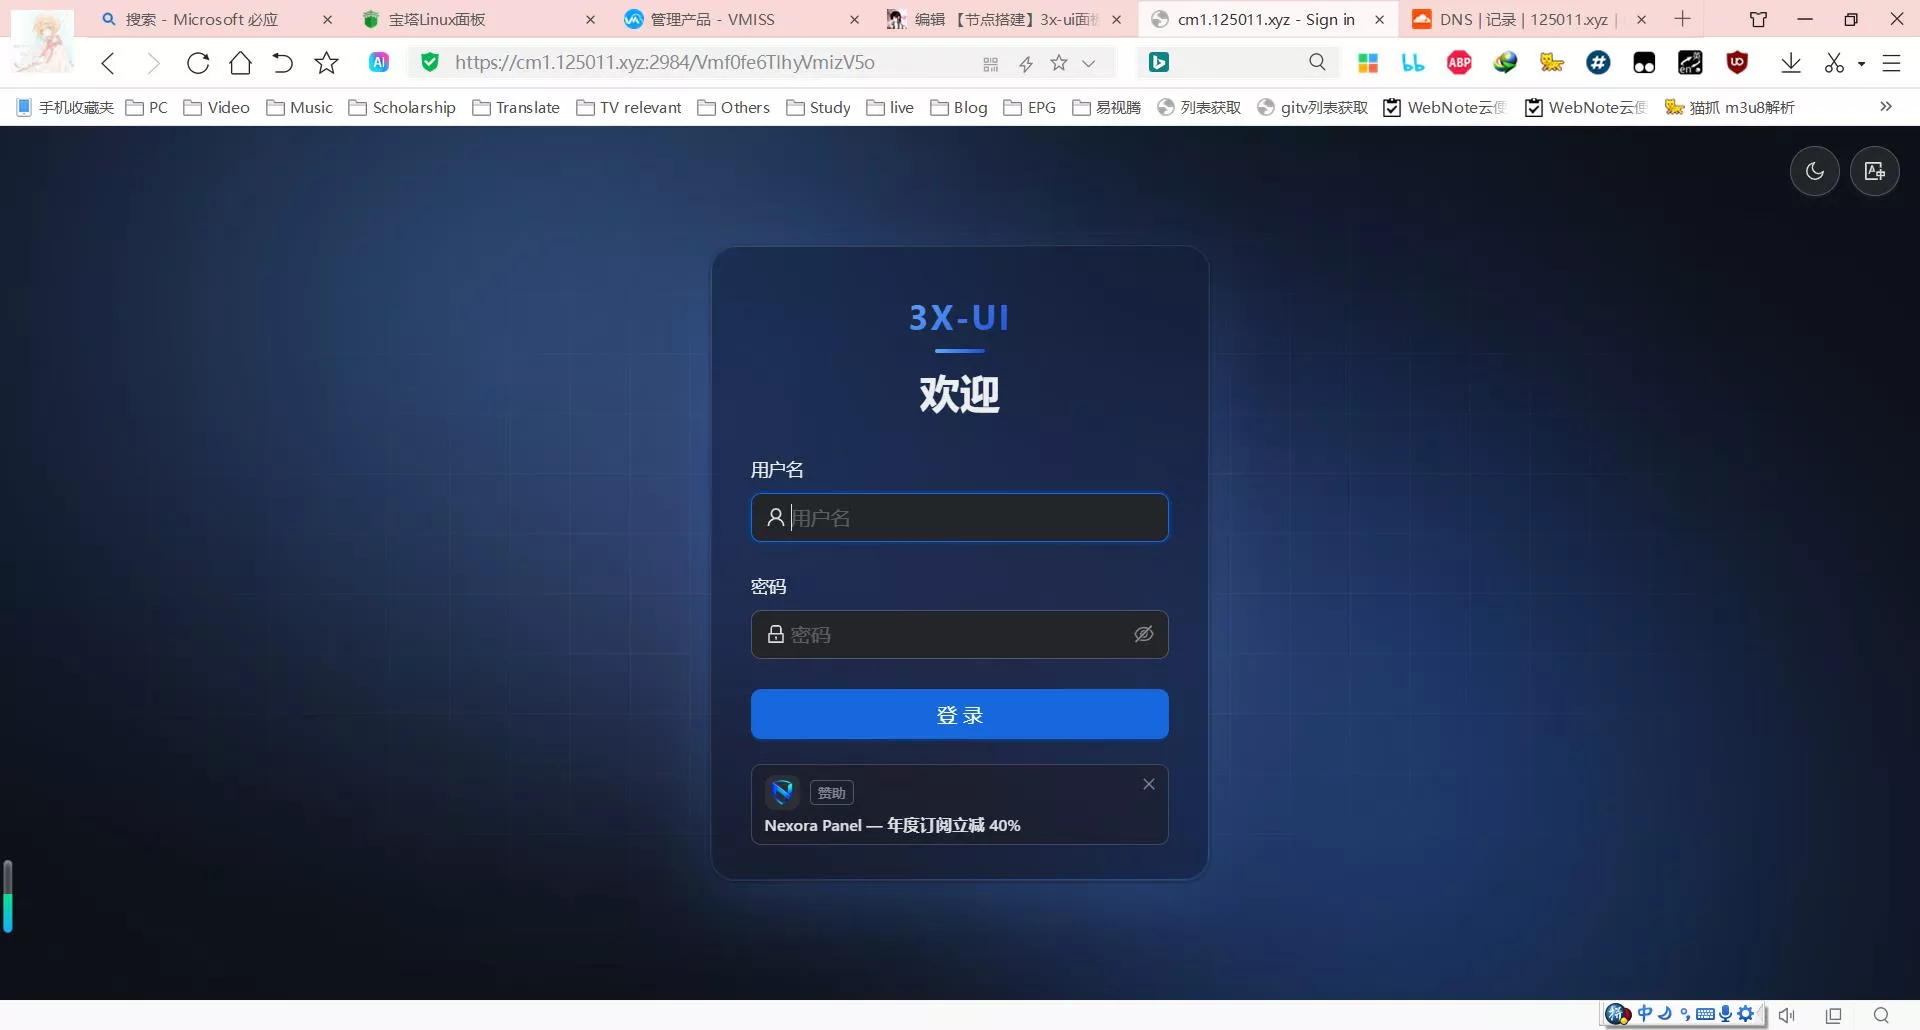
Tips:如果忘了面板的信息,在ssh下输入x-ui进入3x-ui主菜单,输入10可查看面板地址,输入6可修改面板的登录用户名和密码。
节点的搭建
固定侧边栏,直观方便:
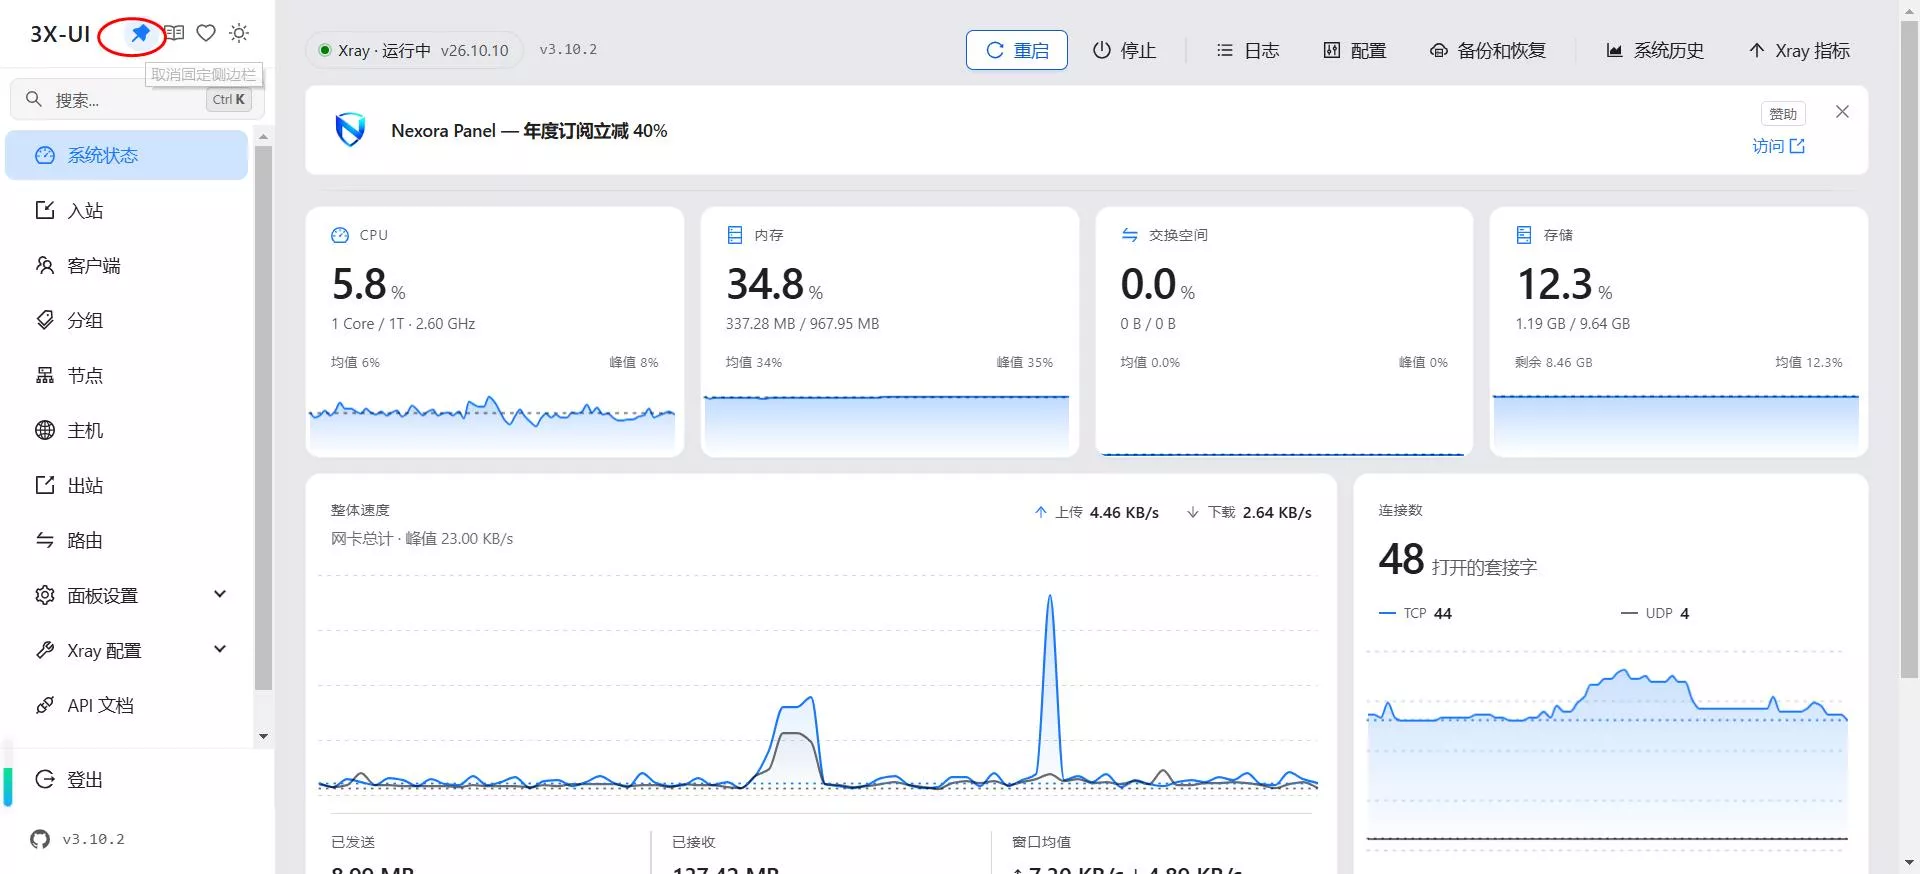
搭建vless-xhttp-reality节点
- 添加入站,协议选择
vless,端口建议使用常用的SSL端口(需要是目前没有被占用的):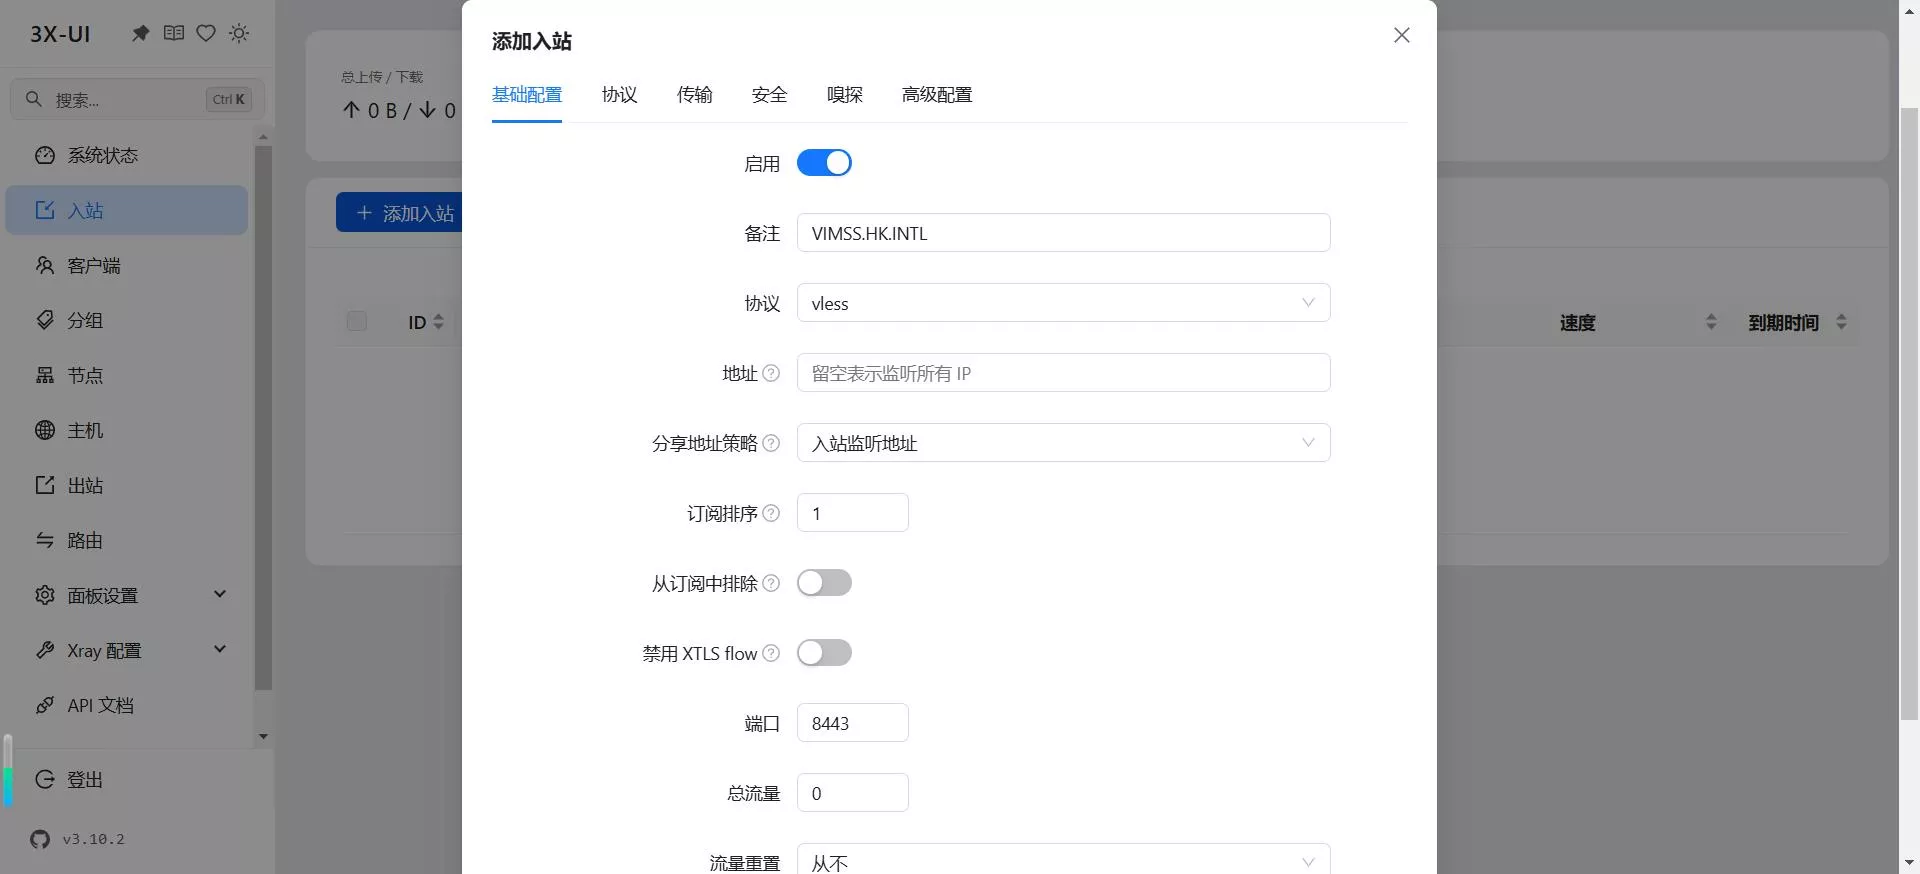
- 密钥随便选择一个生成:
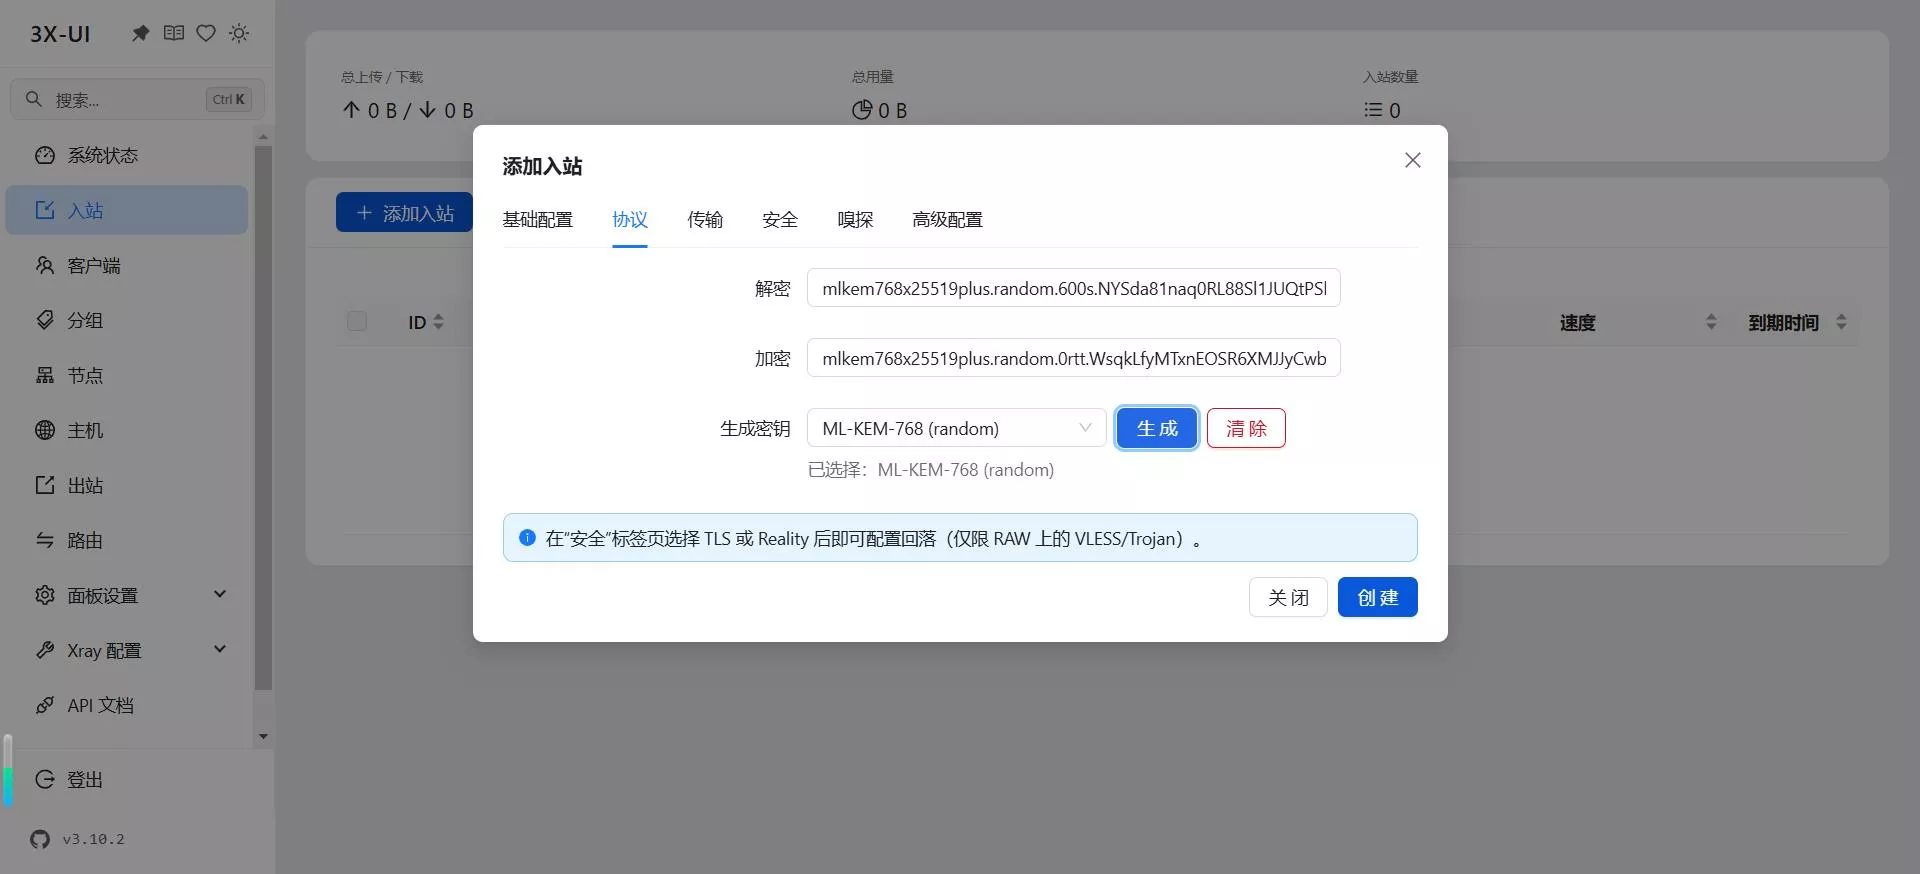
- 传输层选择
XHTTP,路径随机输入字母和数字的组合: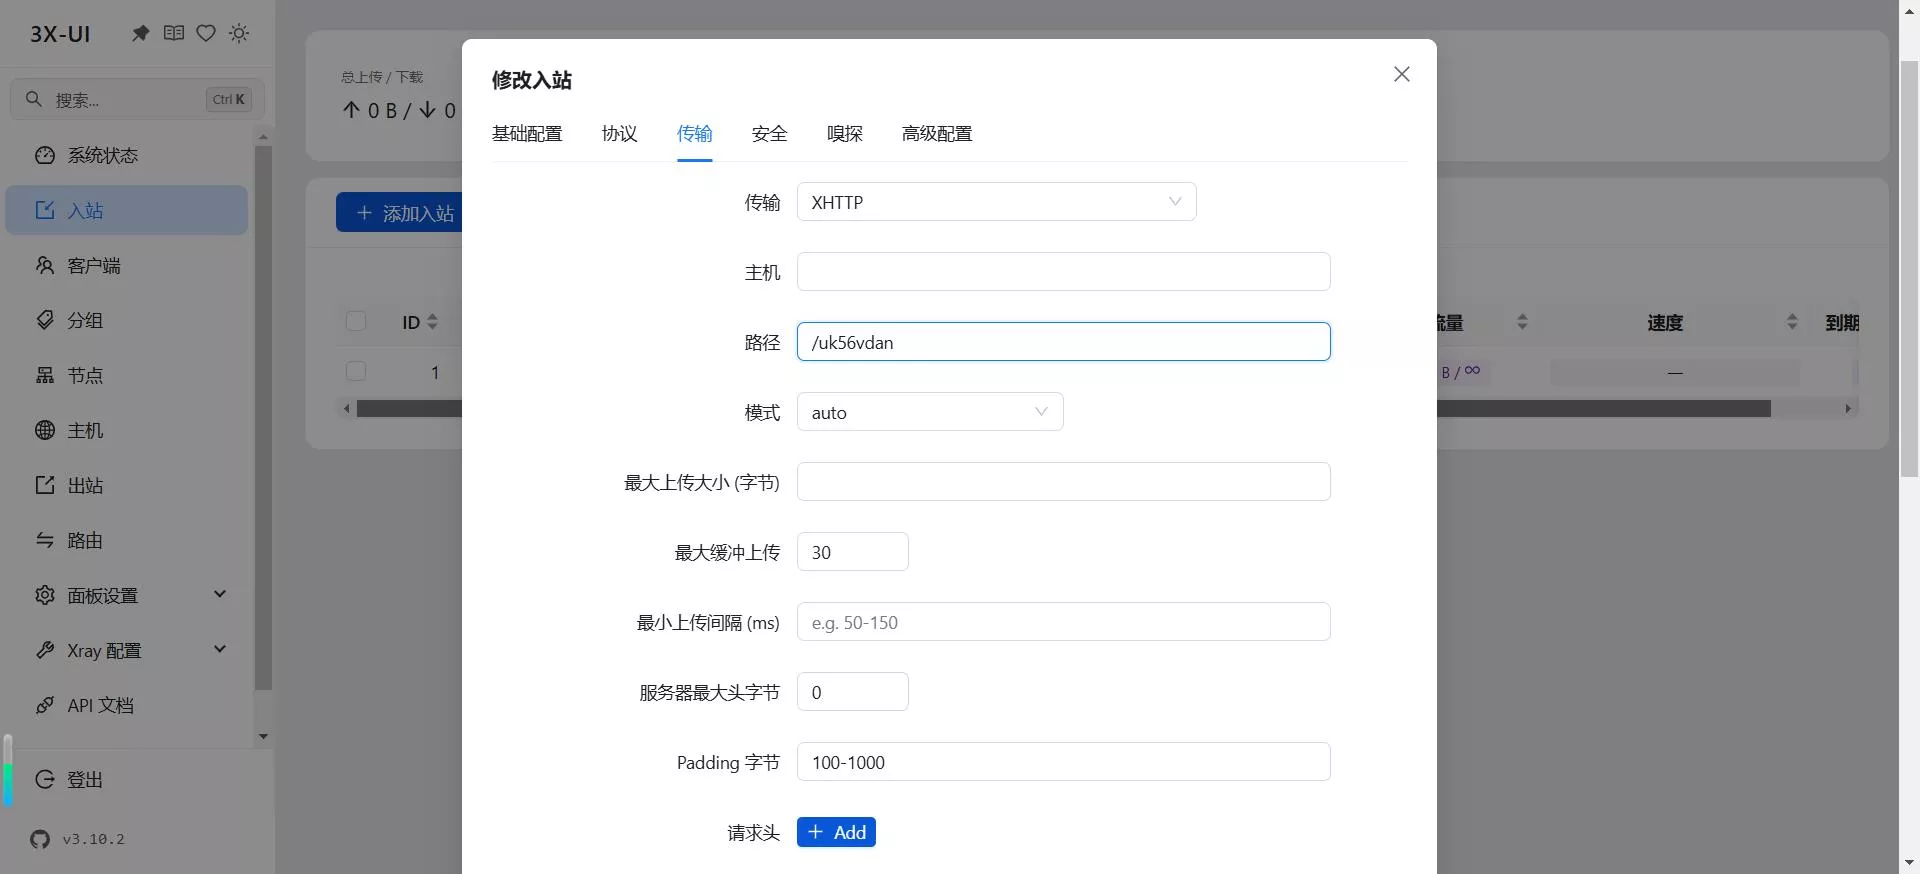
- 安全层选择
reality,uTLS随便选一个,目标(需要带443端口)和SNI输入需要伪装的域名,其它的非必要: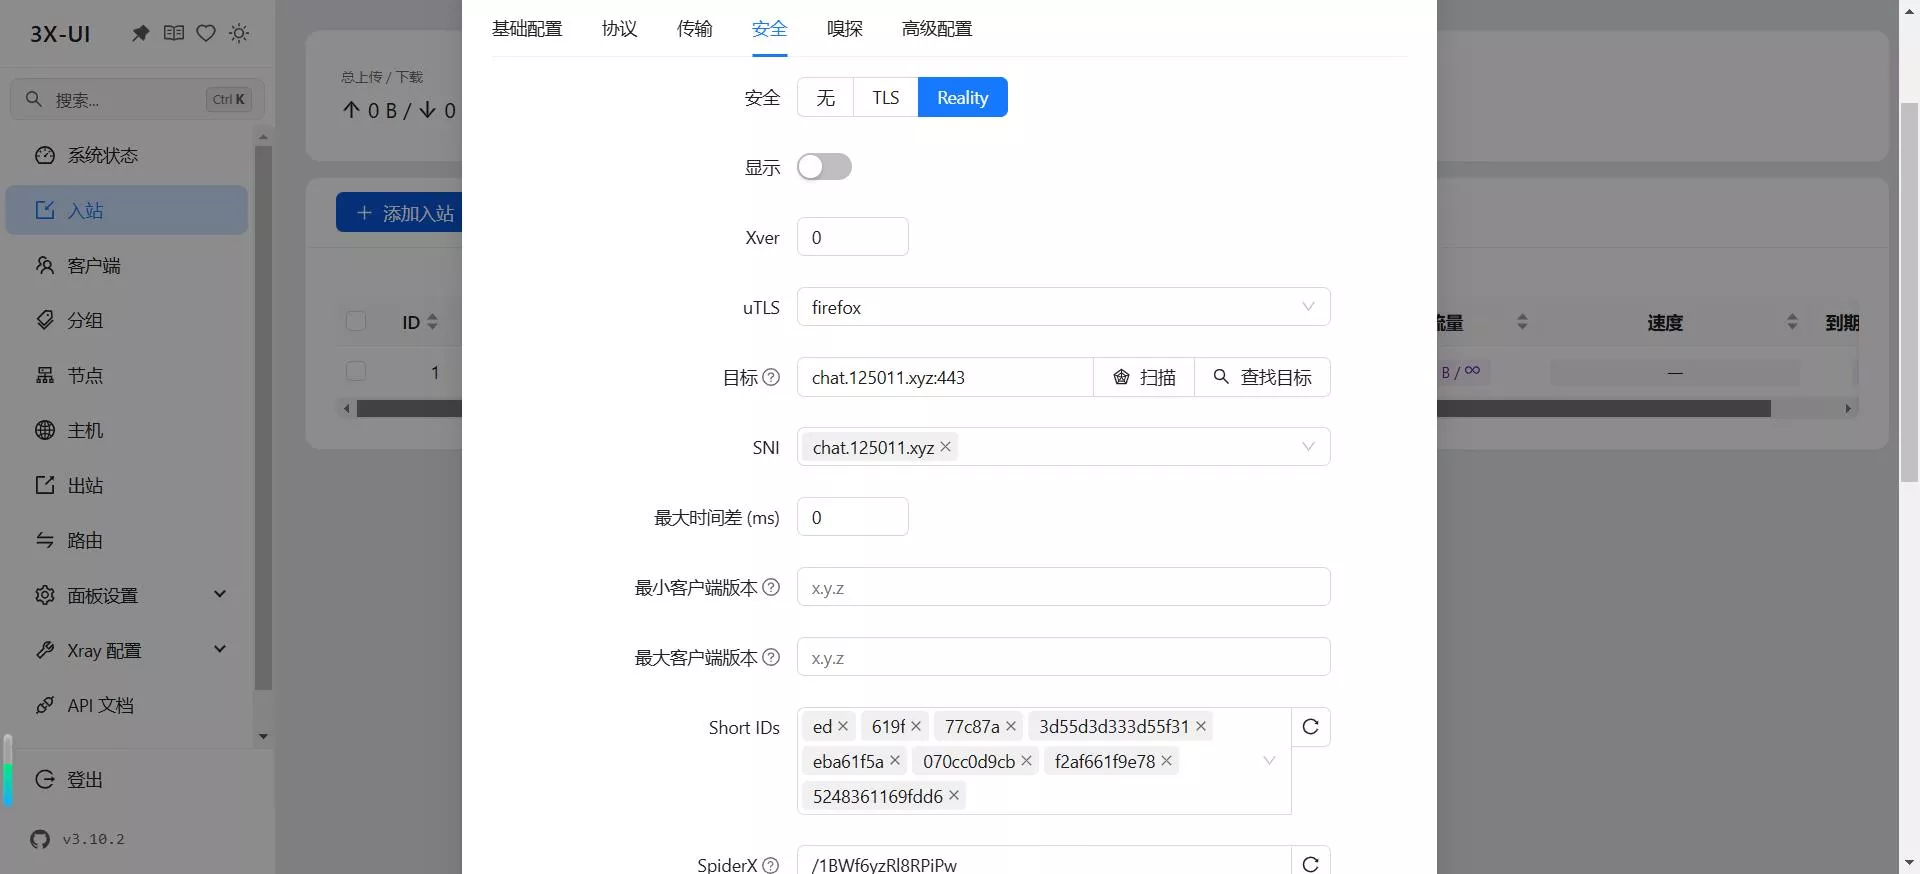
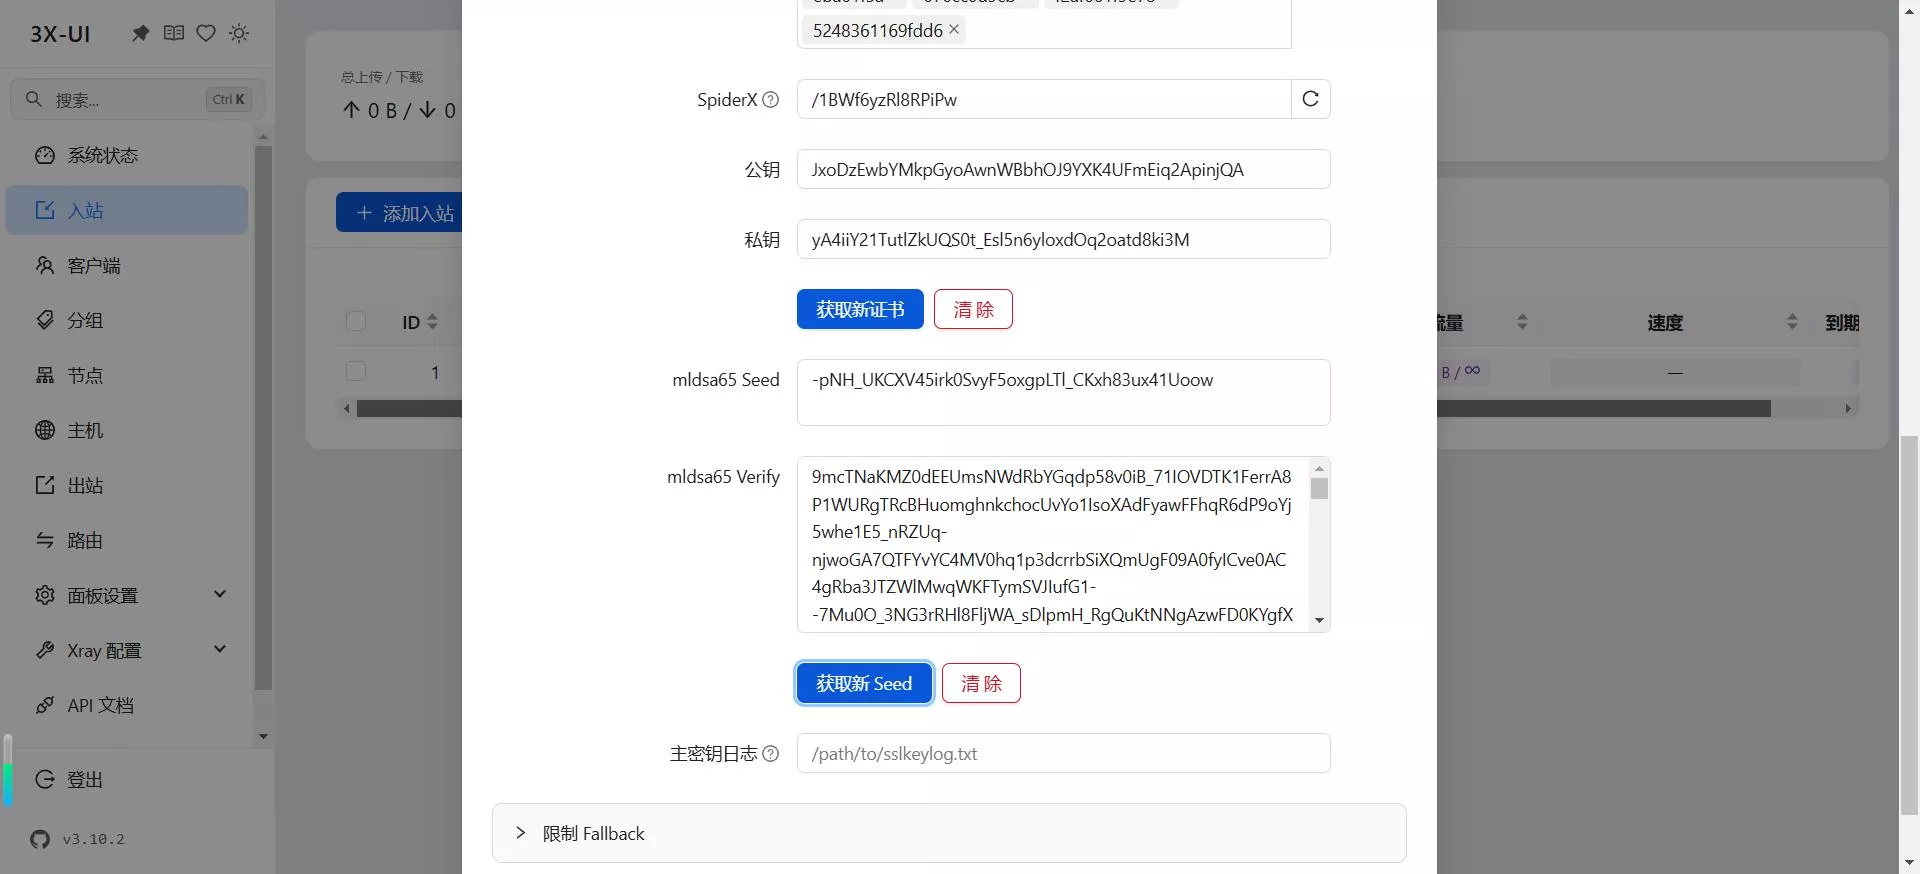
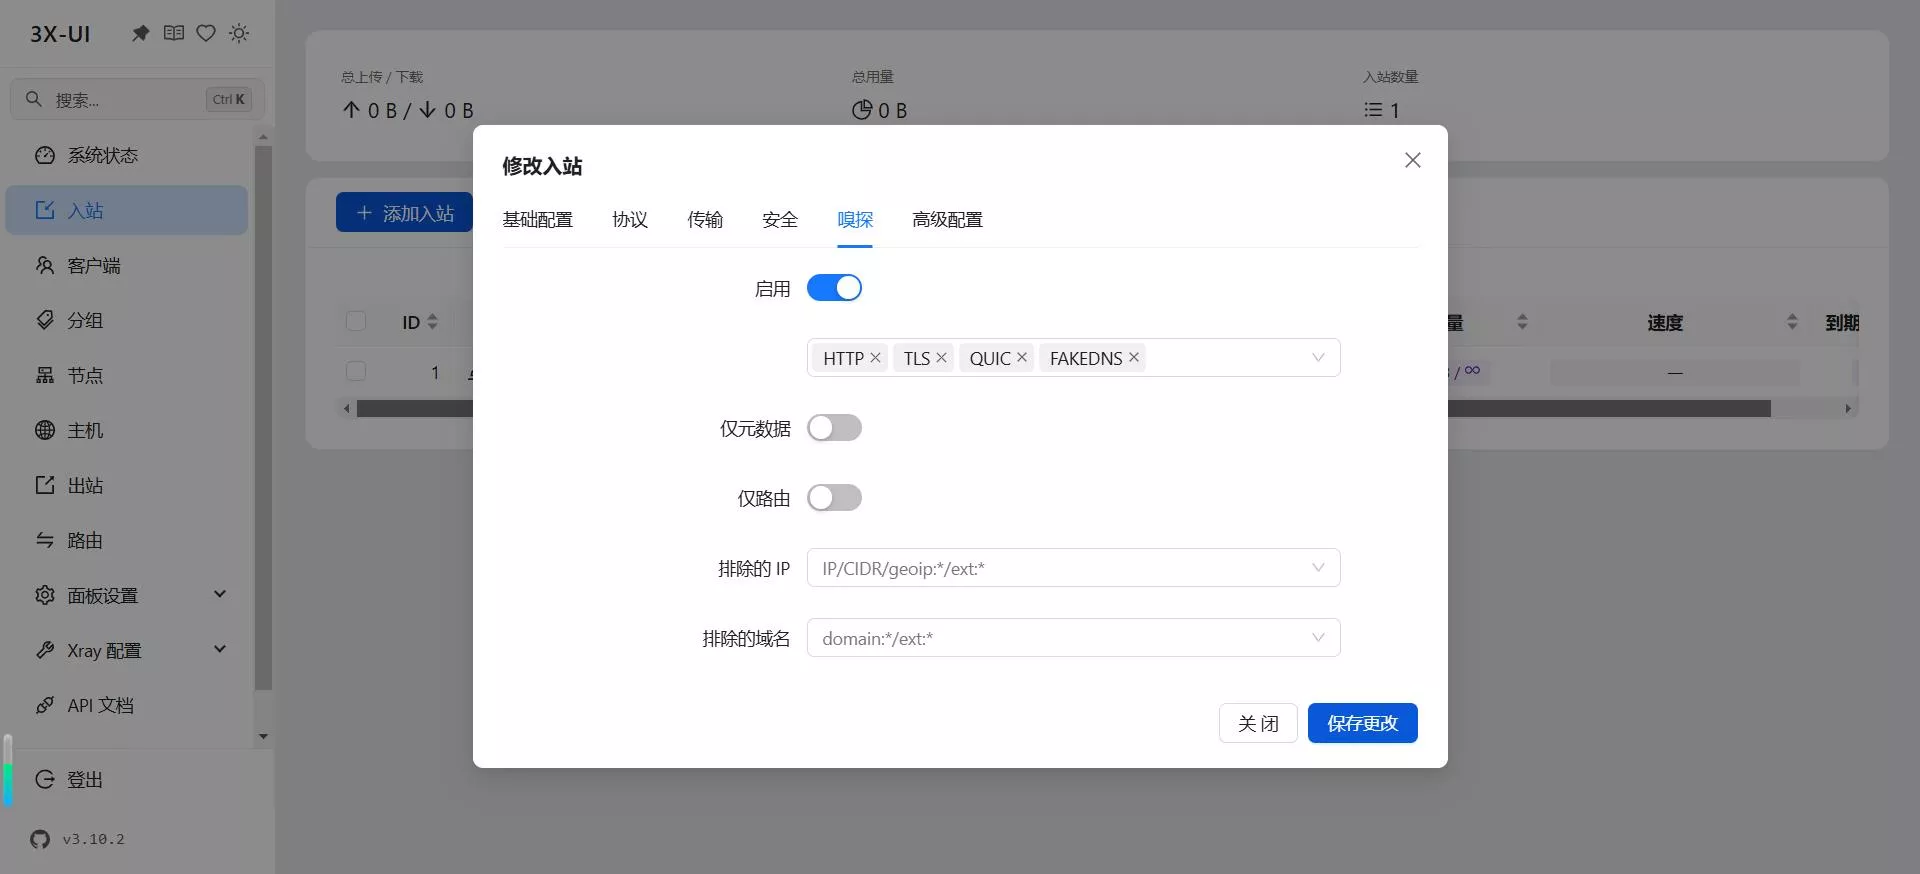
- 嗅探可开可不开,然后保存:
- 添加客户端,
邮箱随便填写,然后关联入站选择刚才搭建的节点后点击创建: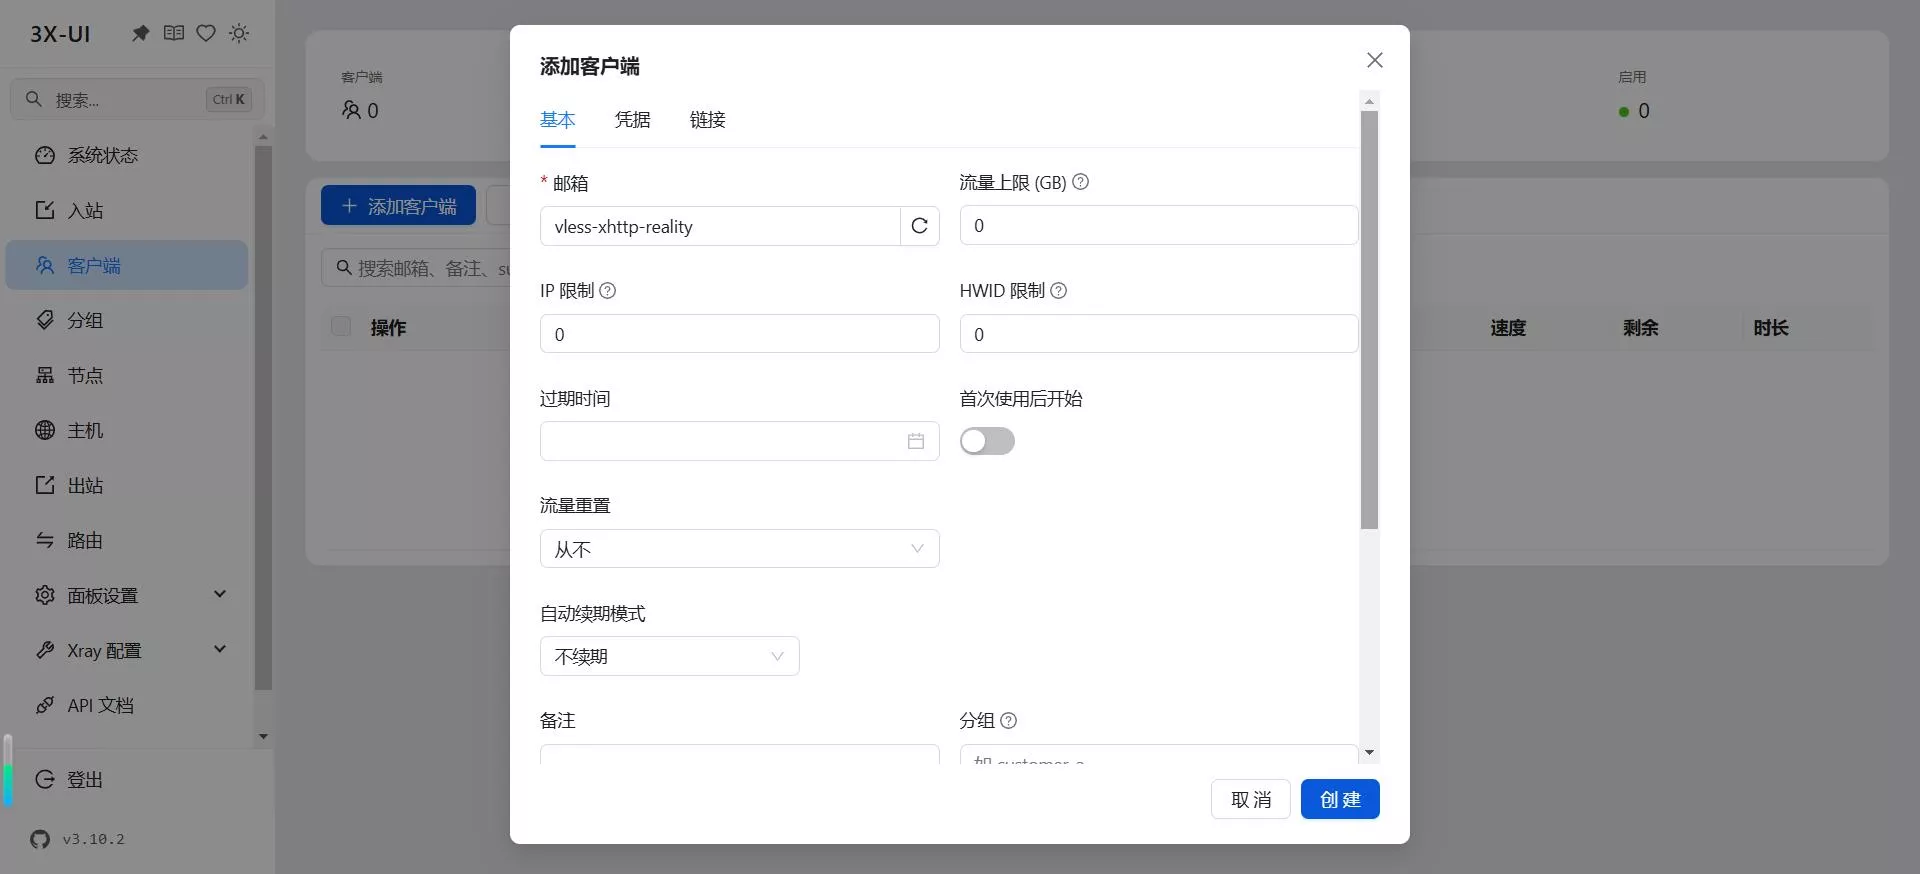
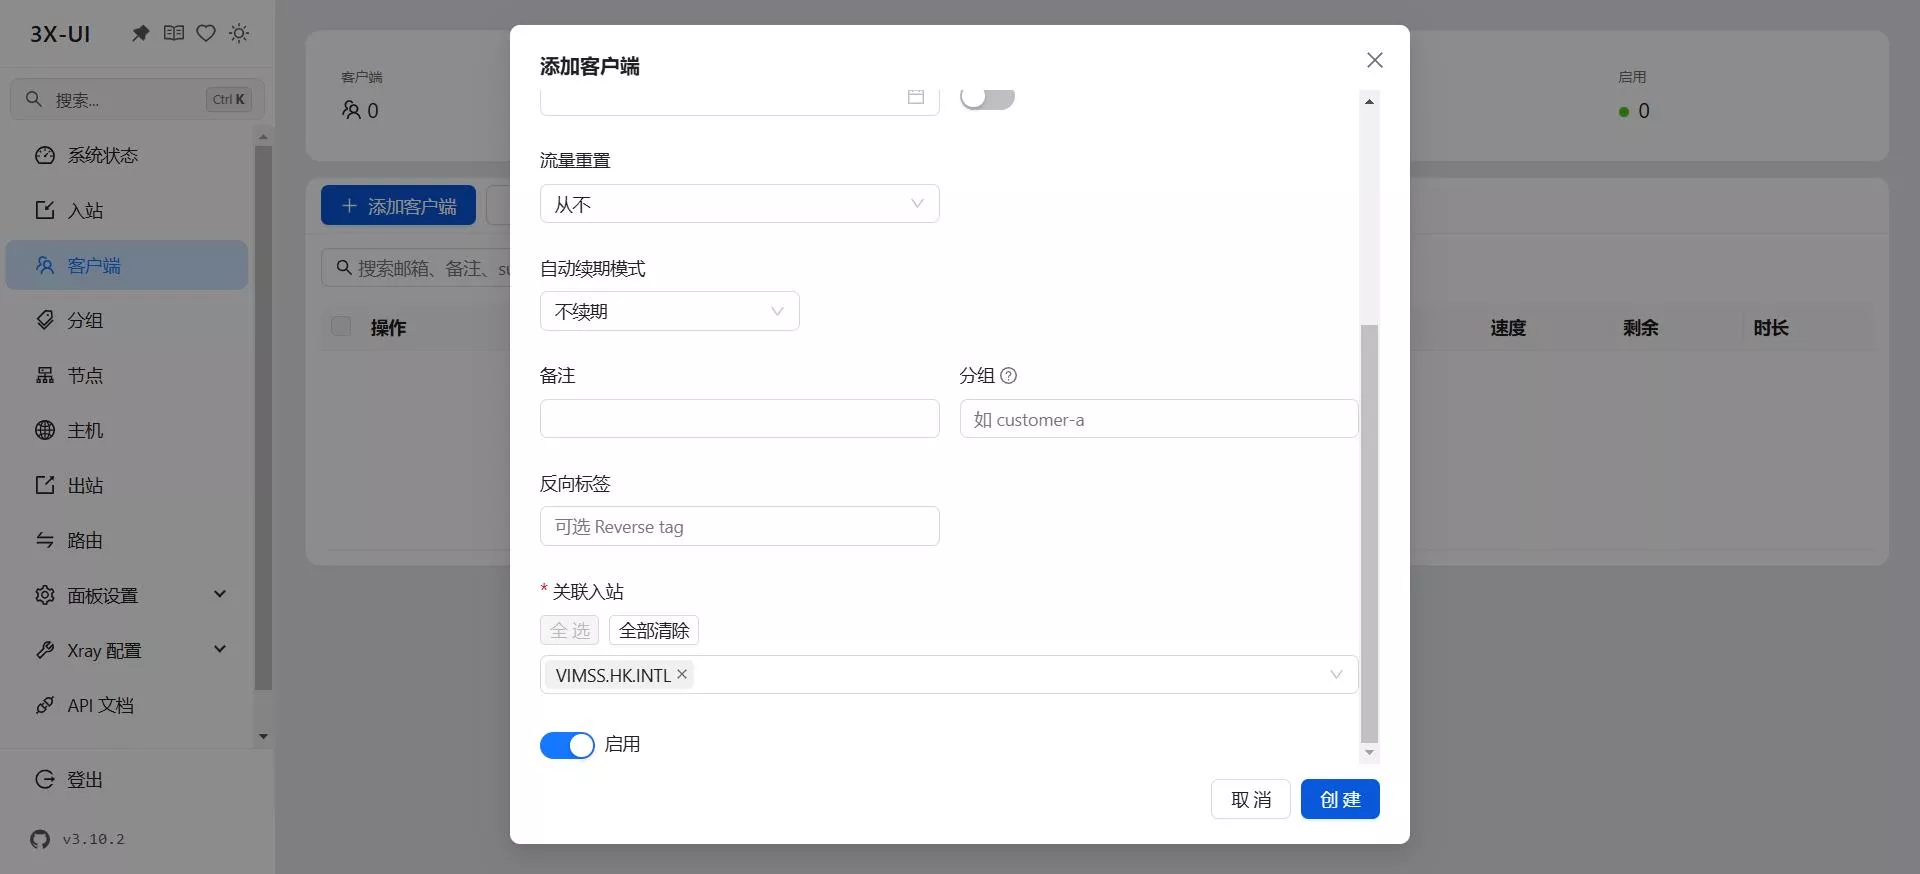
- 导出测试:
7.1. 点击刚创建的客户端的第二个按钮(〇中间有个i的图案),然后下面复制链接: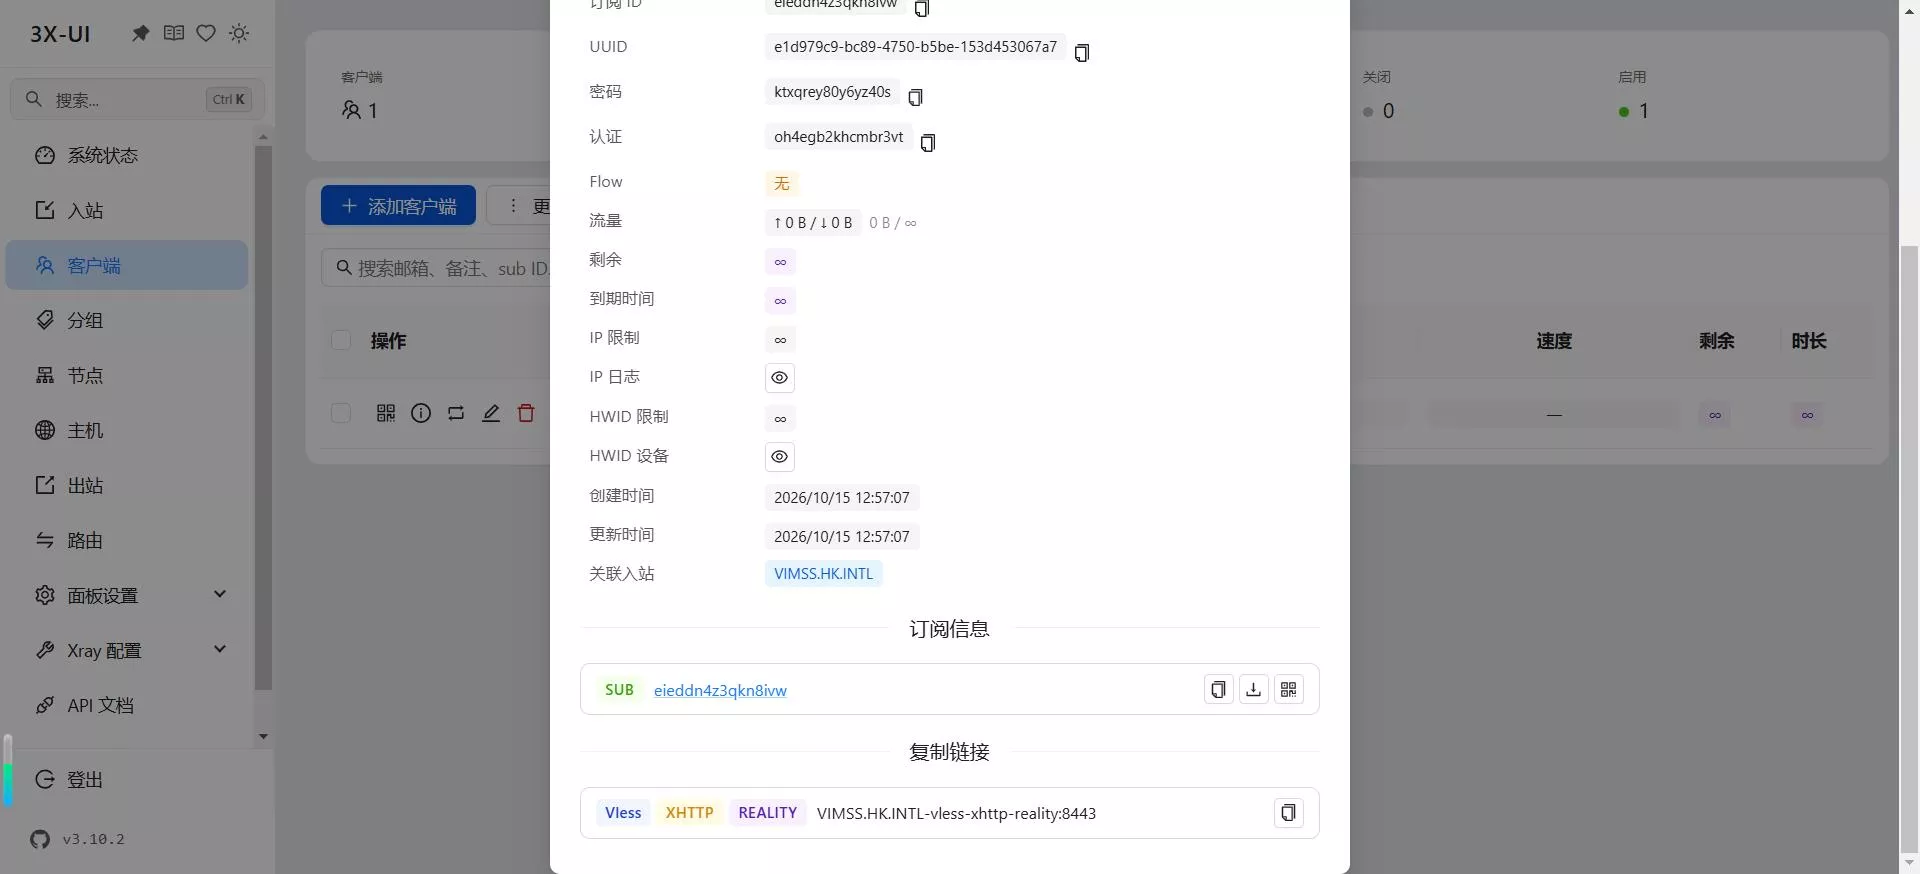
7.2. 打开v2rayN,使用Ctrl+V快捷键或者点击配置项-从剪切板导入链接: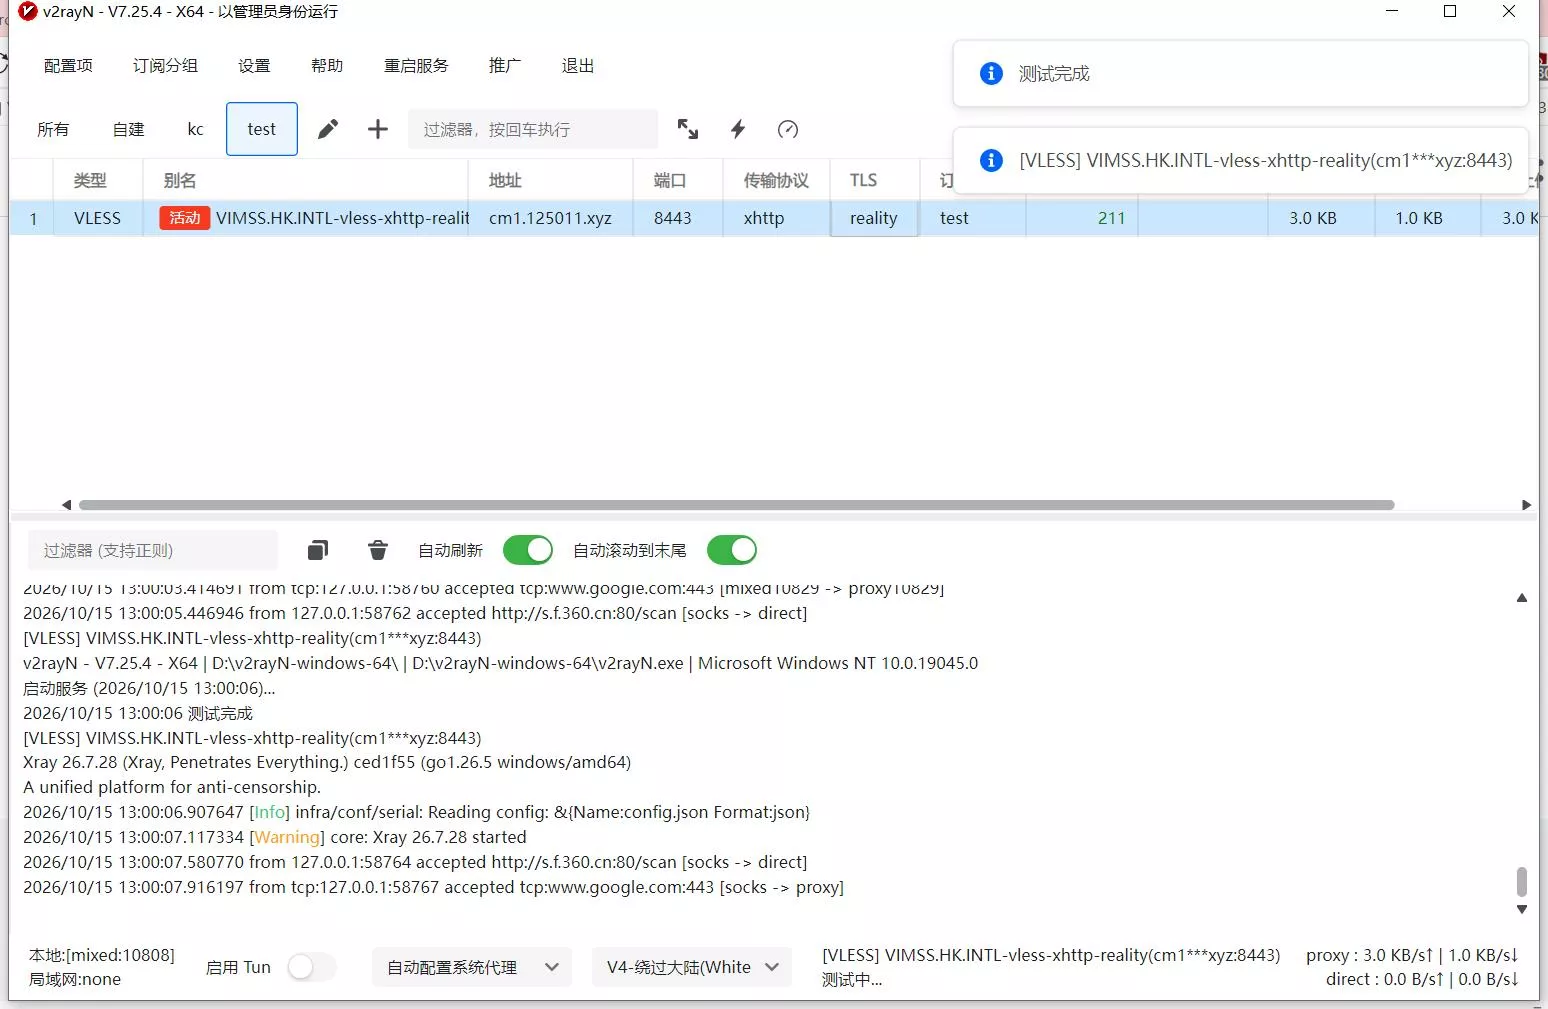
7.3. 双击设为活动节点,下方的系统代理选择自动配置系统代理,此时任务栏图标会变成红色即开启了系统代理。右键节点测试真连接延迟,打开浏览器测试。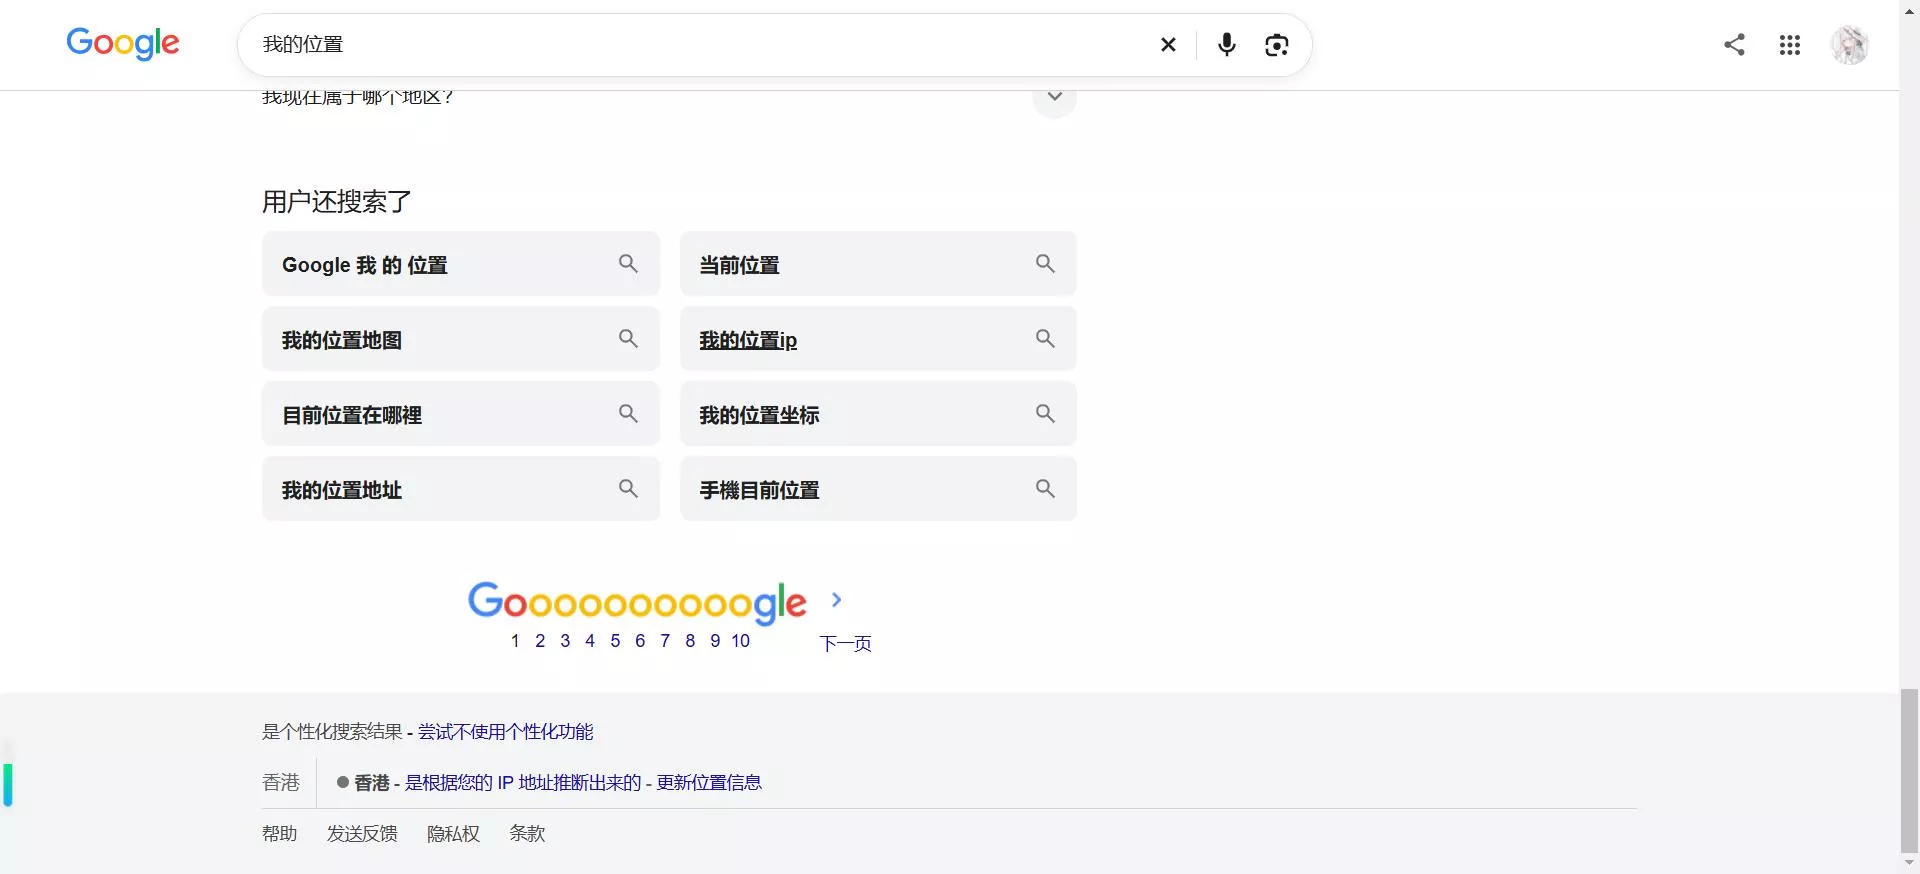
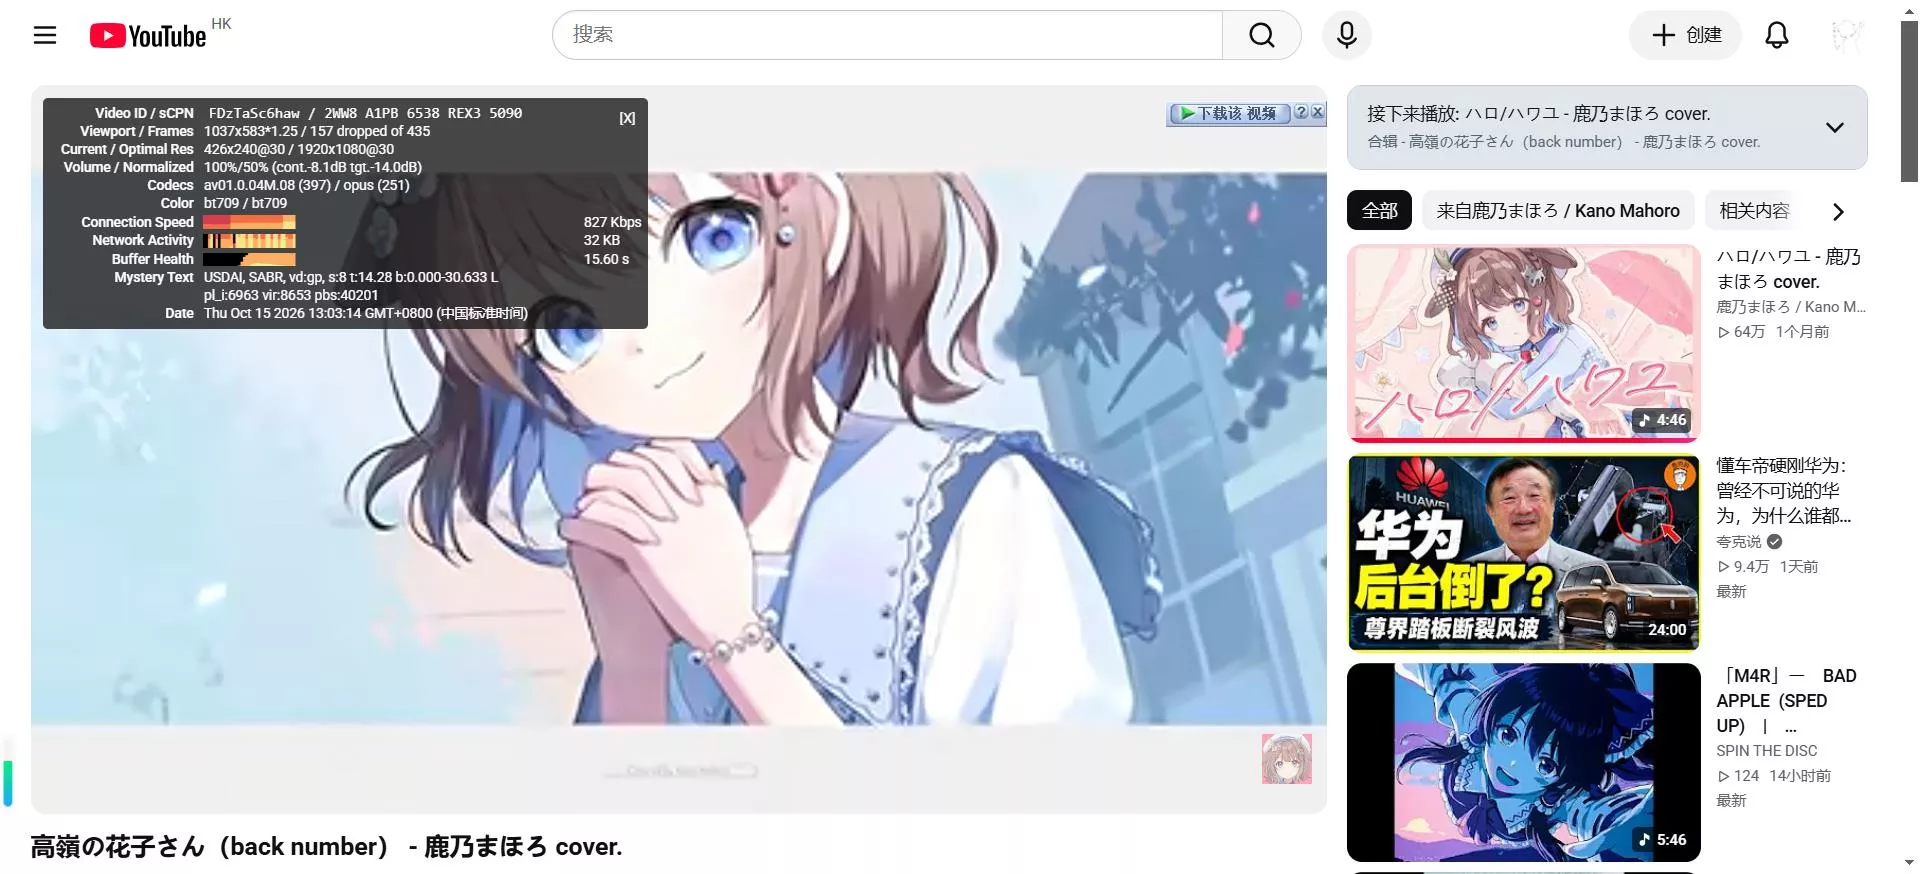
7.4. 但是节点似乎很慢,回到ssh,输入x-ui打开3x-ui菜单,输入26,回车再输入1开启BBR。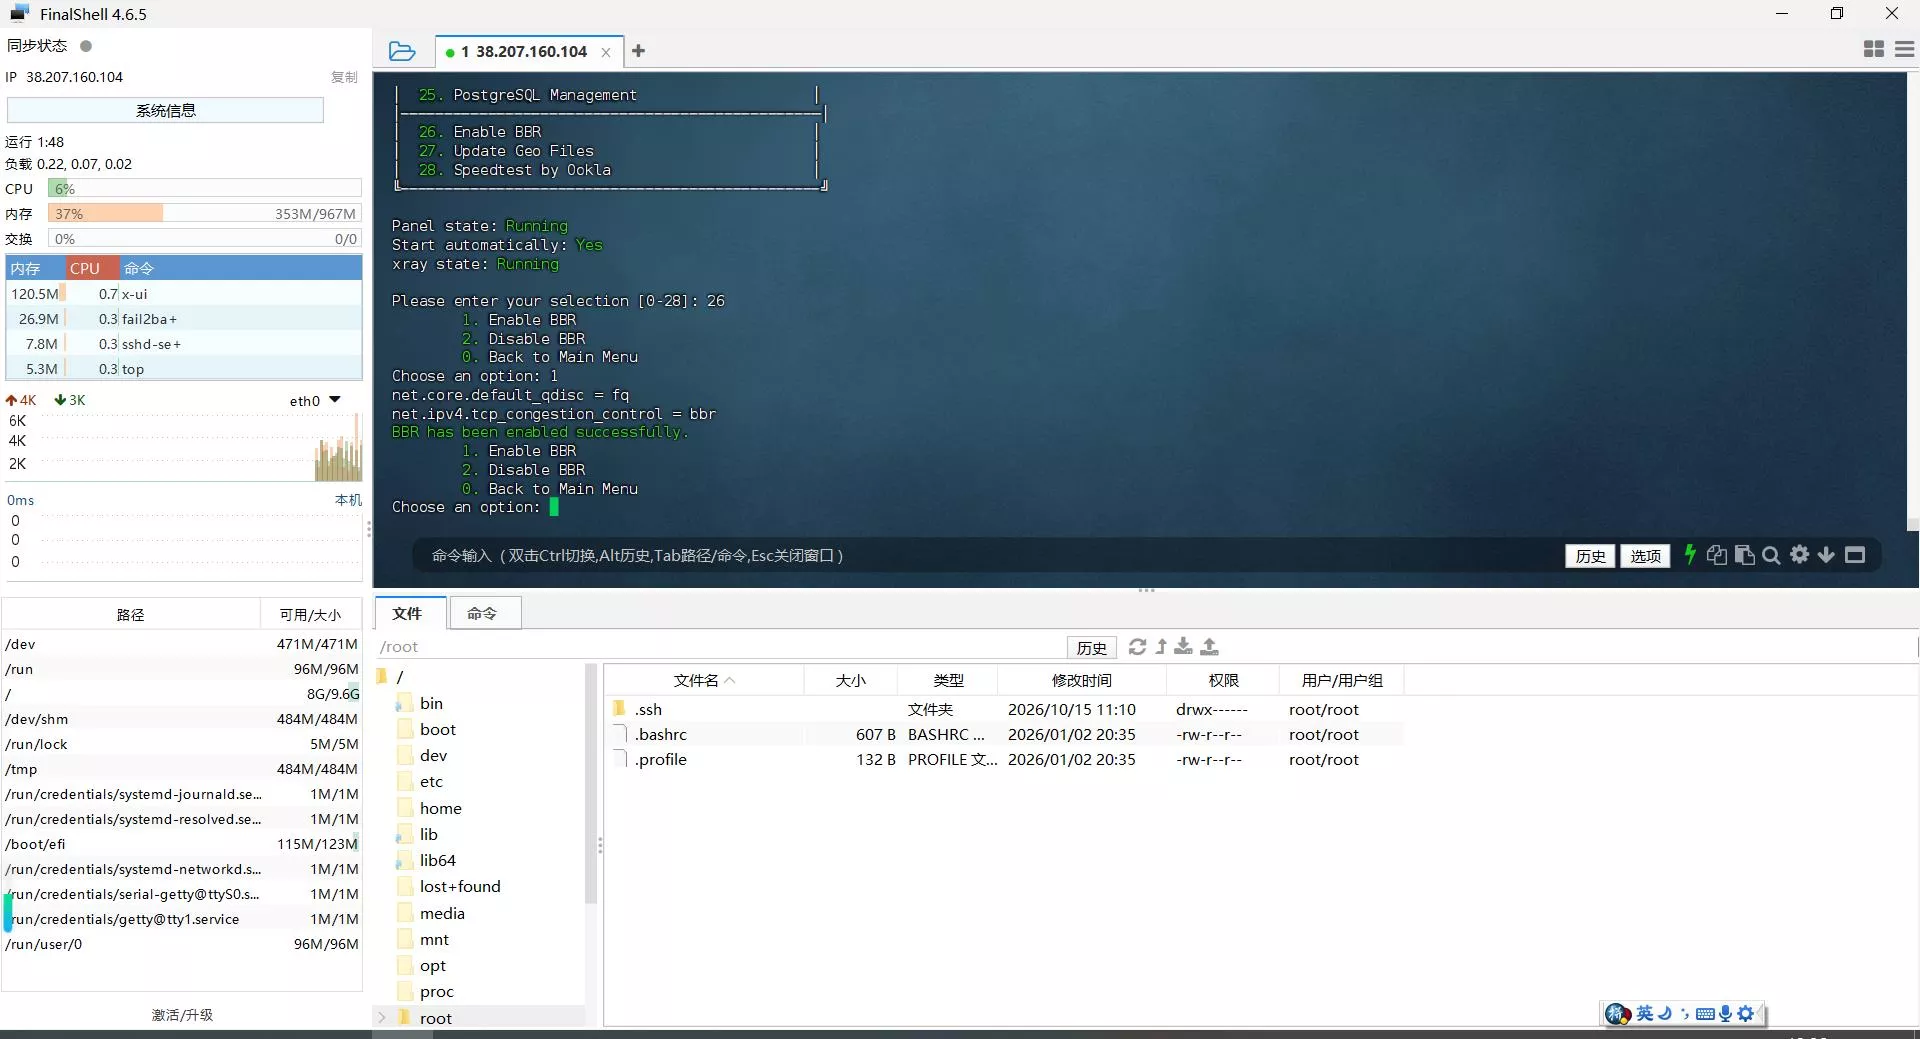
7.5. 再测试: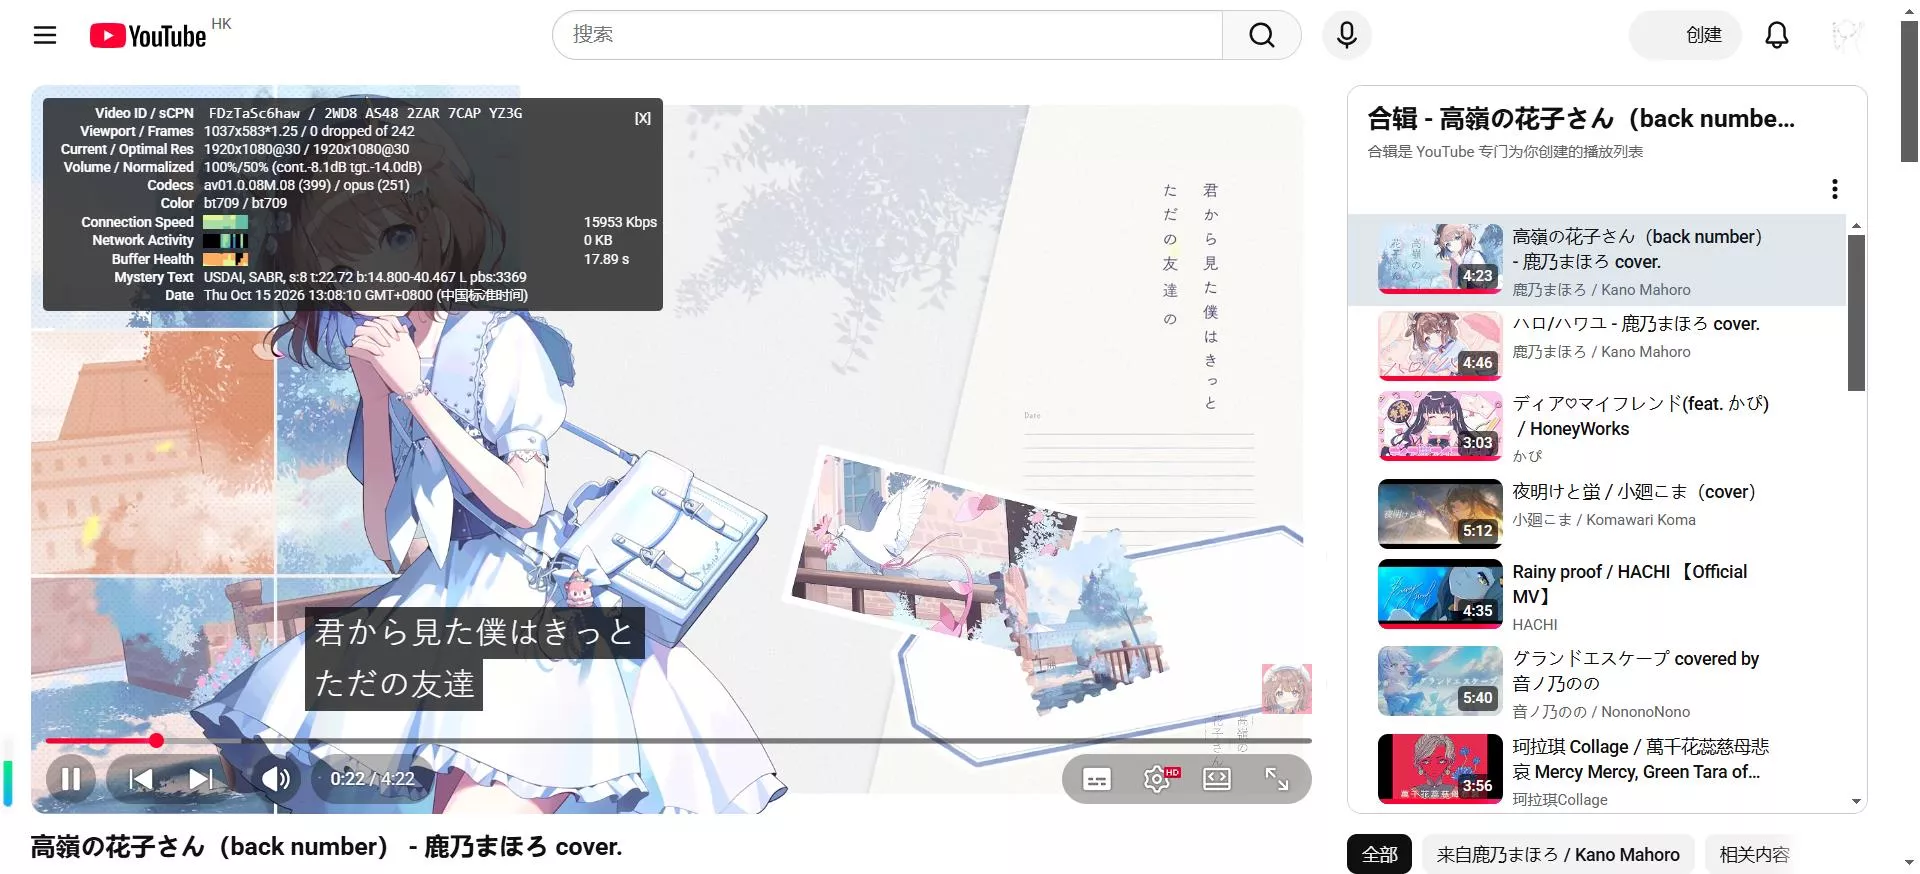
搭建vless-raw-reality节点
- 添加入站,协议选择
vless,端口建议使用常用的SSL端口,参考前面部分(需要是目前没有被占用的)。 - 密钥随便选择一个生成,参考前面部分。
- 传输层选择
raw,路径随机输入字母和数字的组合: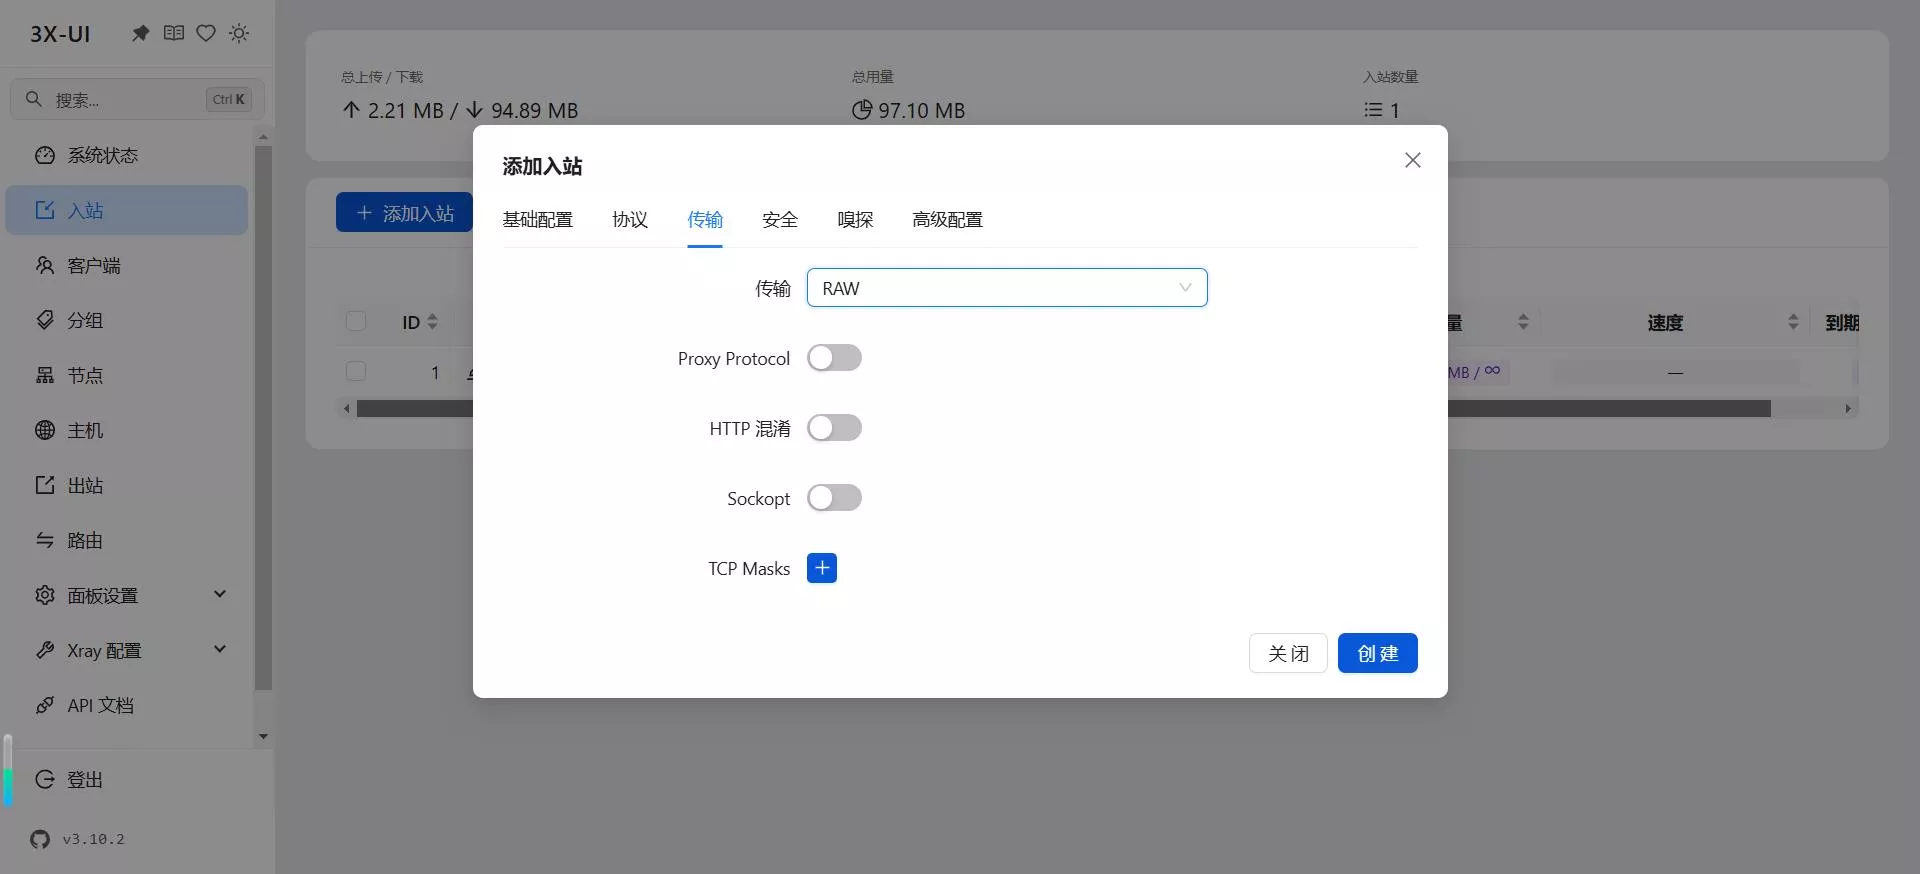
- 安全层选择
reality,uTLS随便选一个,目标(需要带443端口)和SNI输入需要伪装的域名,其它的非必要,参考前面部分。 - 嗅探可开可不开,然后保存,参考前面部分。
- 入站搭建好后,依旧是
添加客户端,关联入站。 - 开启
Flow: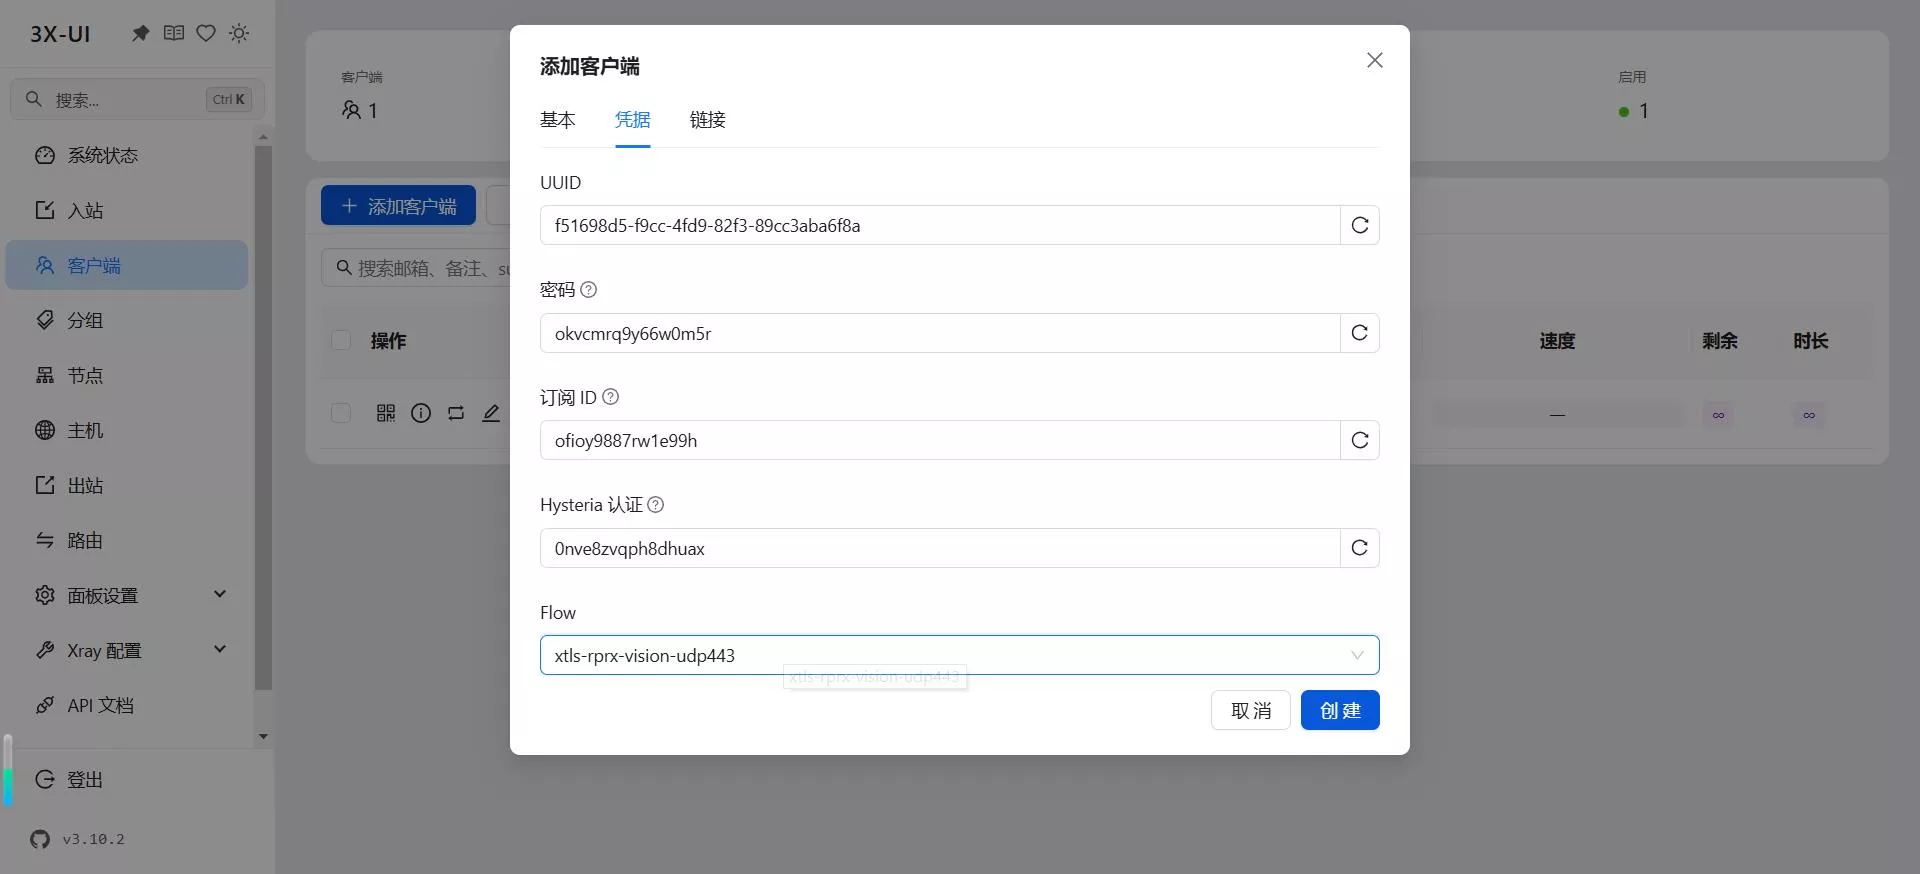
- 导出测试,发现触发了
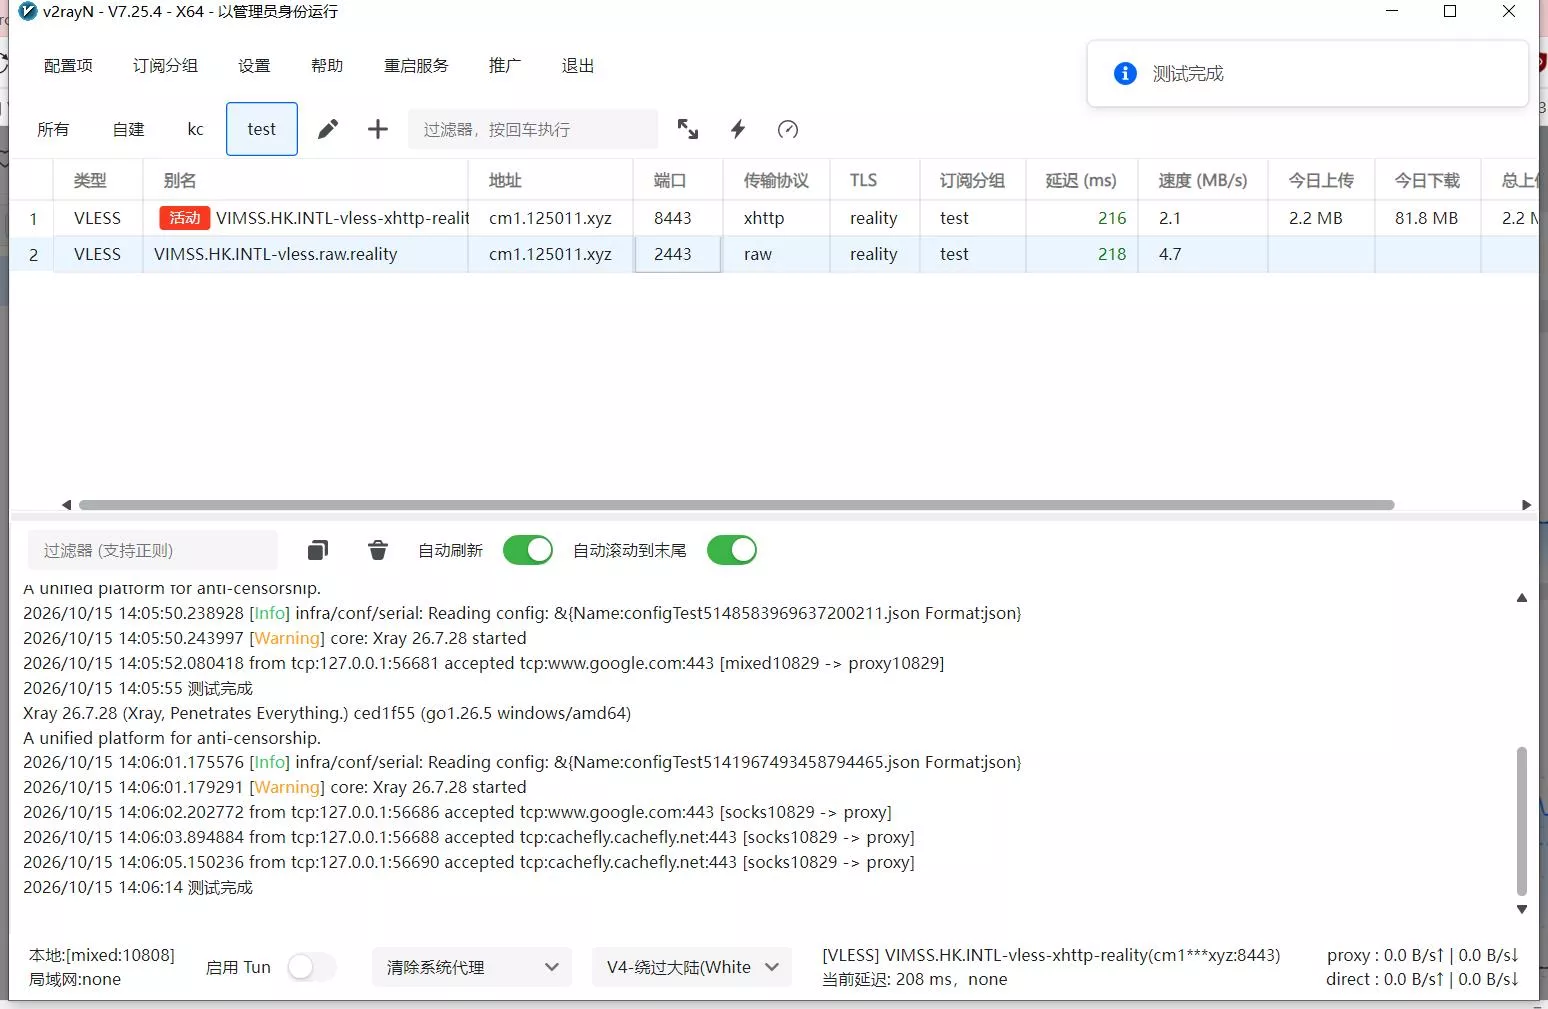
received real certificate错误,经排除测试,发现原因是Xray-core v26.9.8及更新版本中,REALITY 服务端会主动拒绝不包含X25519MLKEM768密钥共享的TLS Client Hello。需要降级面板的Xray-core版本,或者升级客户端(未测试)。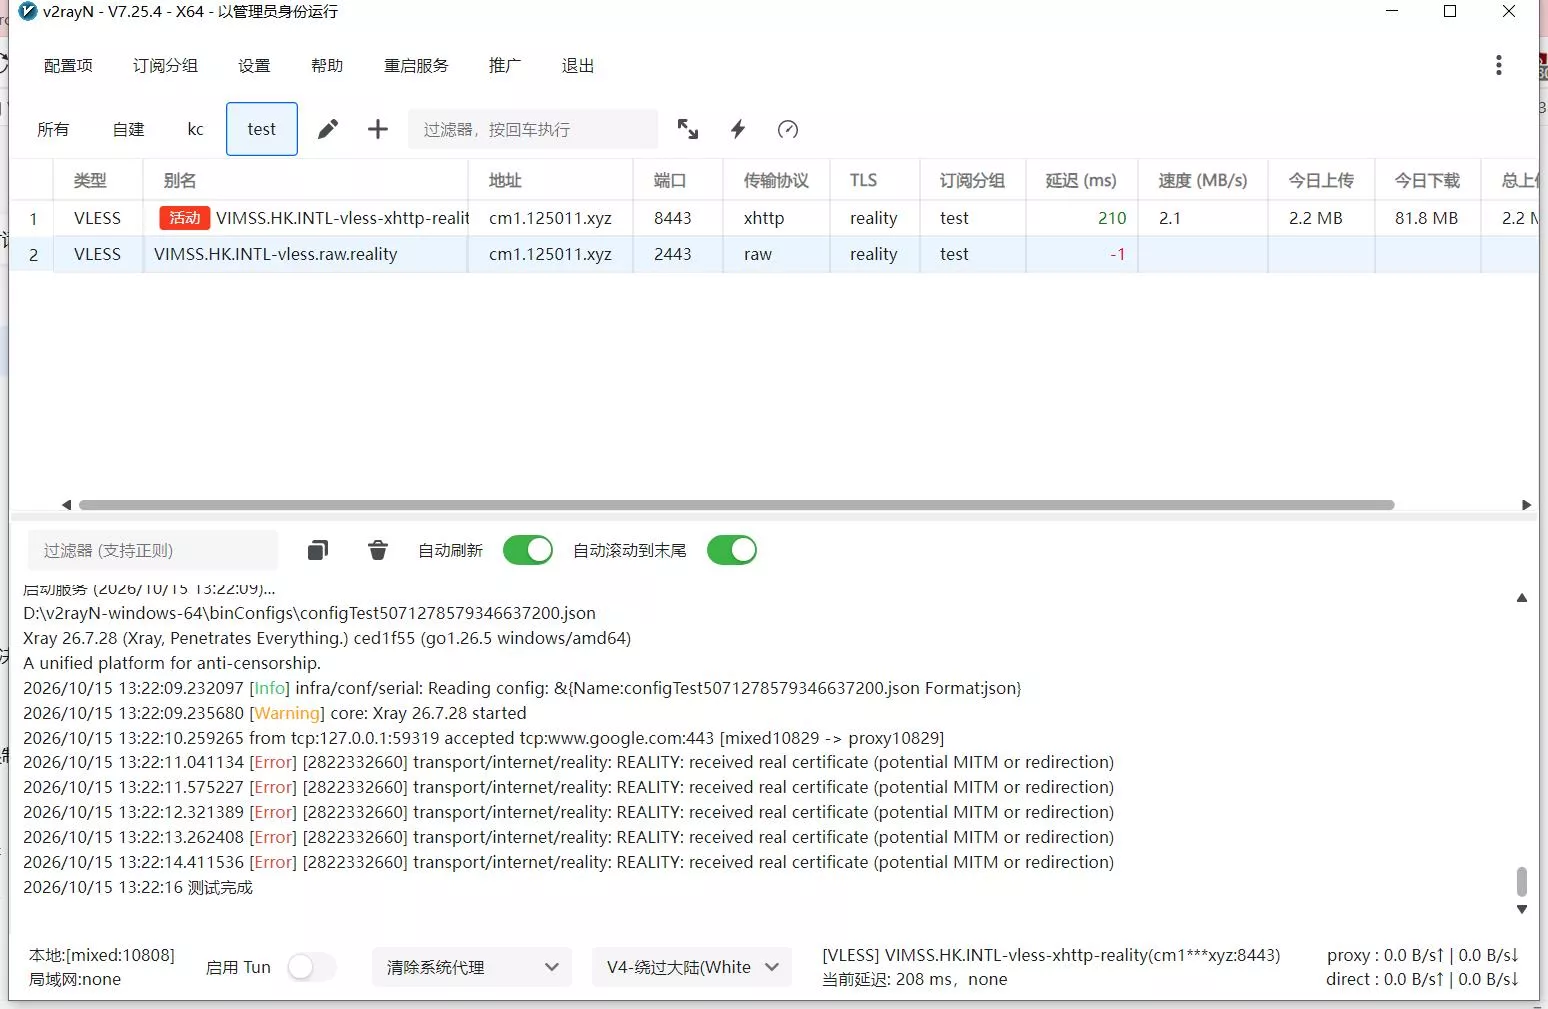
- 切换
Xray-core版本: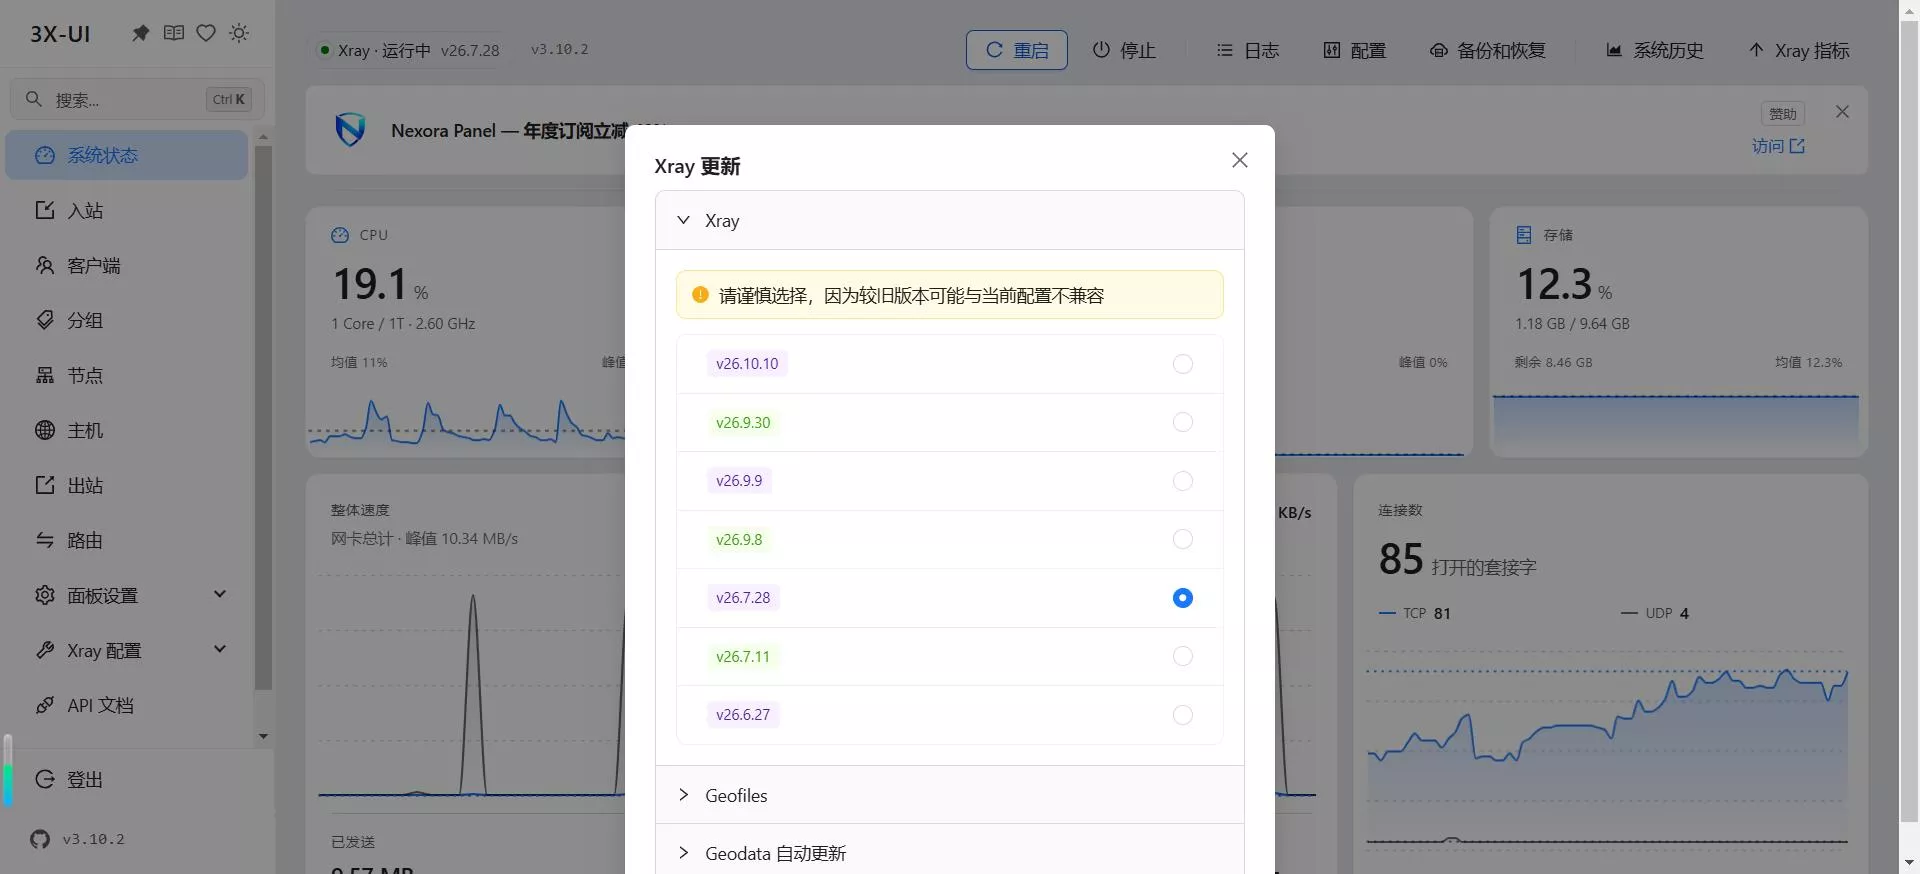
- 再测试,问题得到解决:
搭建vless-xhttp-tls节点
- 添加入站,协议选择
vless,端口建议使用常用的SSL端口,参考前面部分(需要是目前没有被占用的)。 - 密钥随便选择一个生成,参考前面部分。
- 传输层选择
XHTTP,路径随机输入字母和数字的组合,参考前面部分。 - 安全层选择
TLS,uTLS随便选一个,然后从面板设置证书,其它的非必要: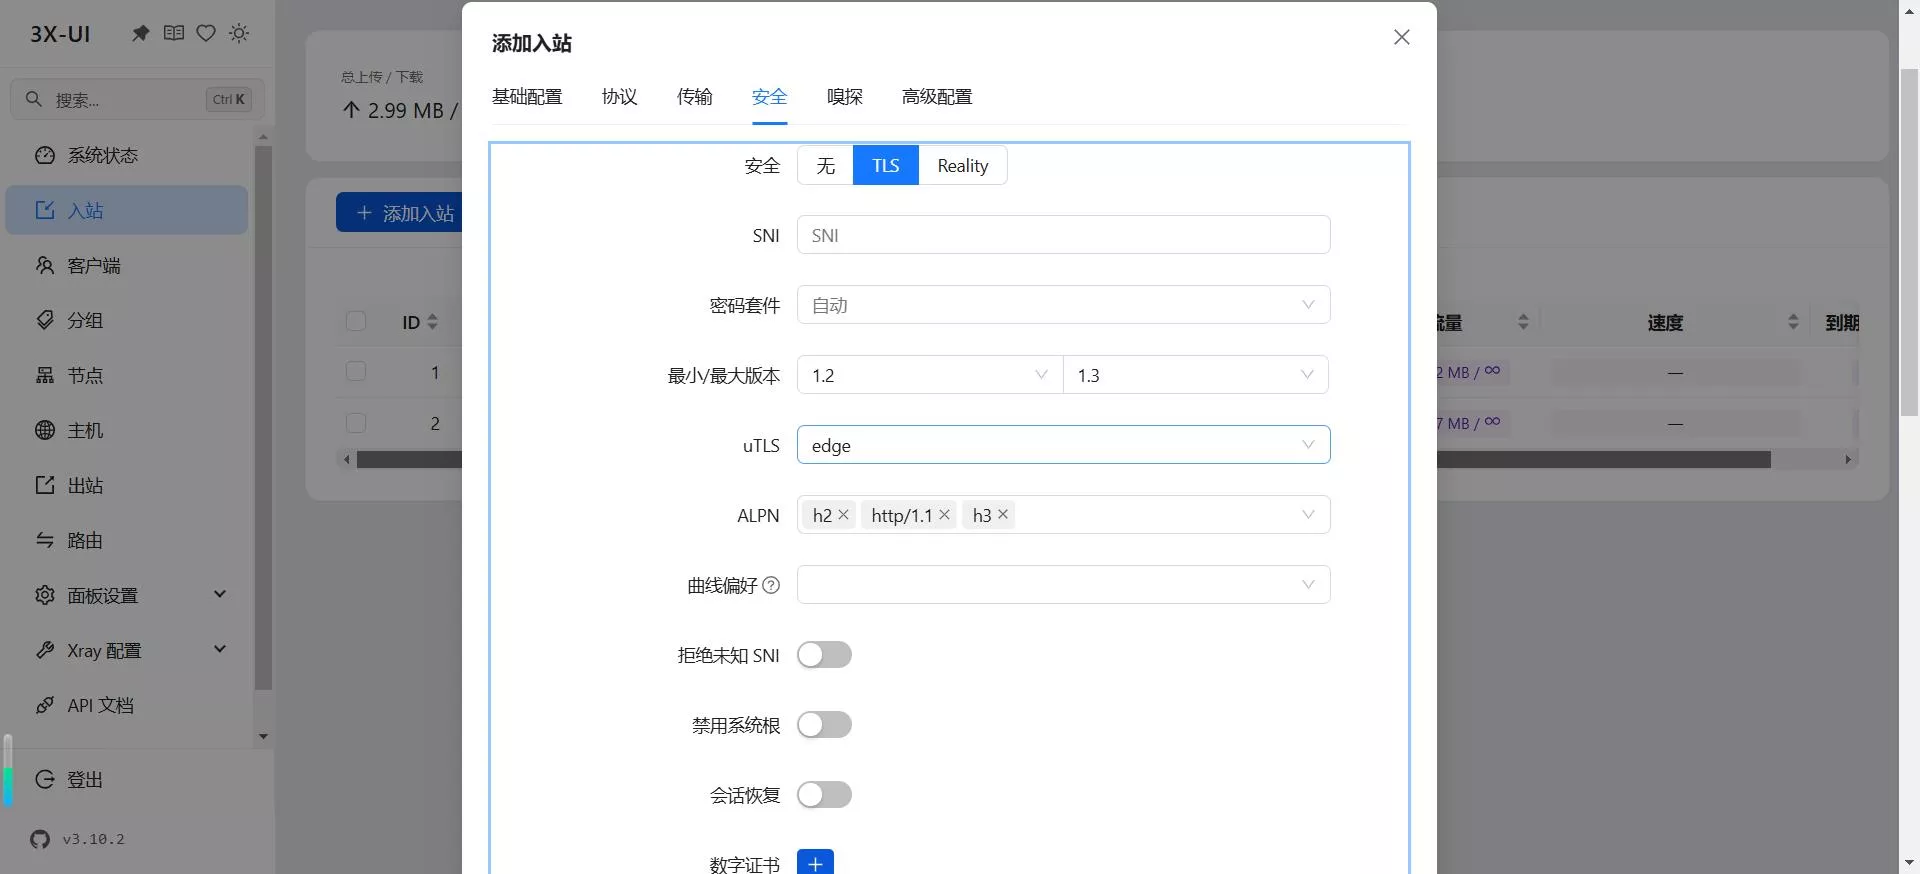
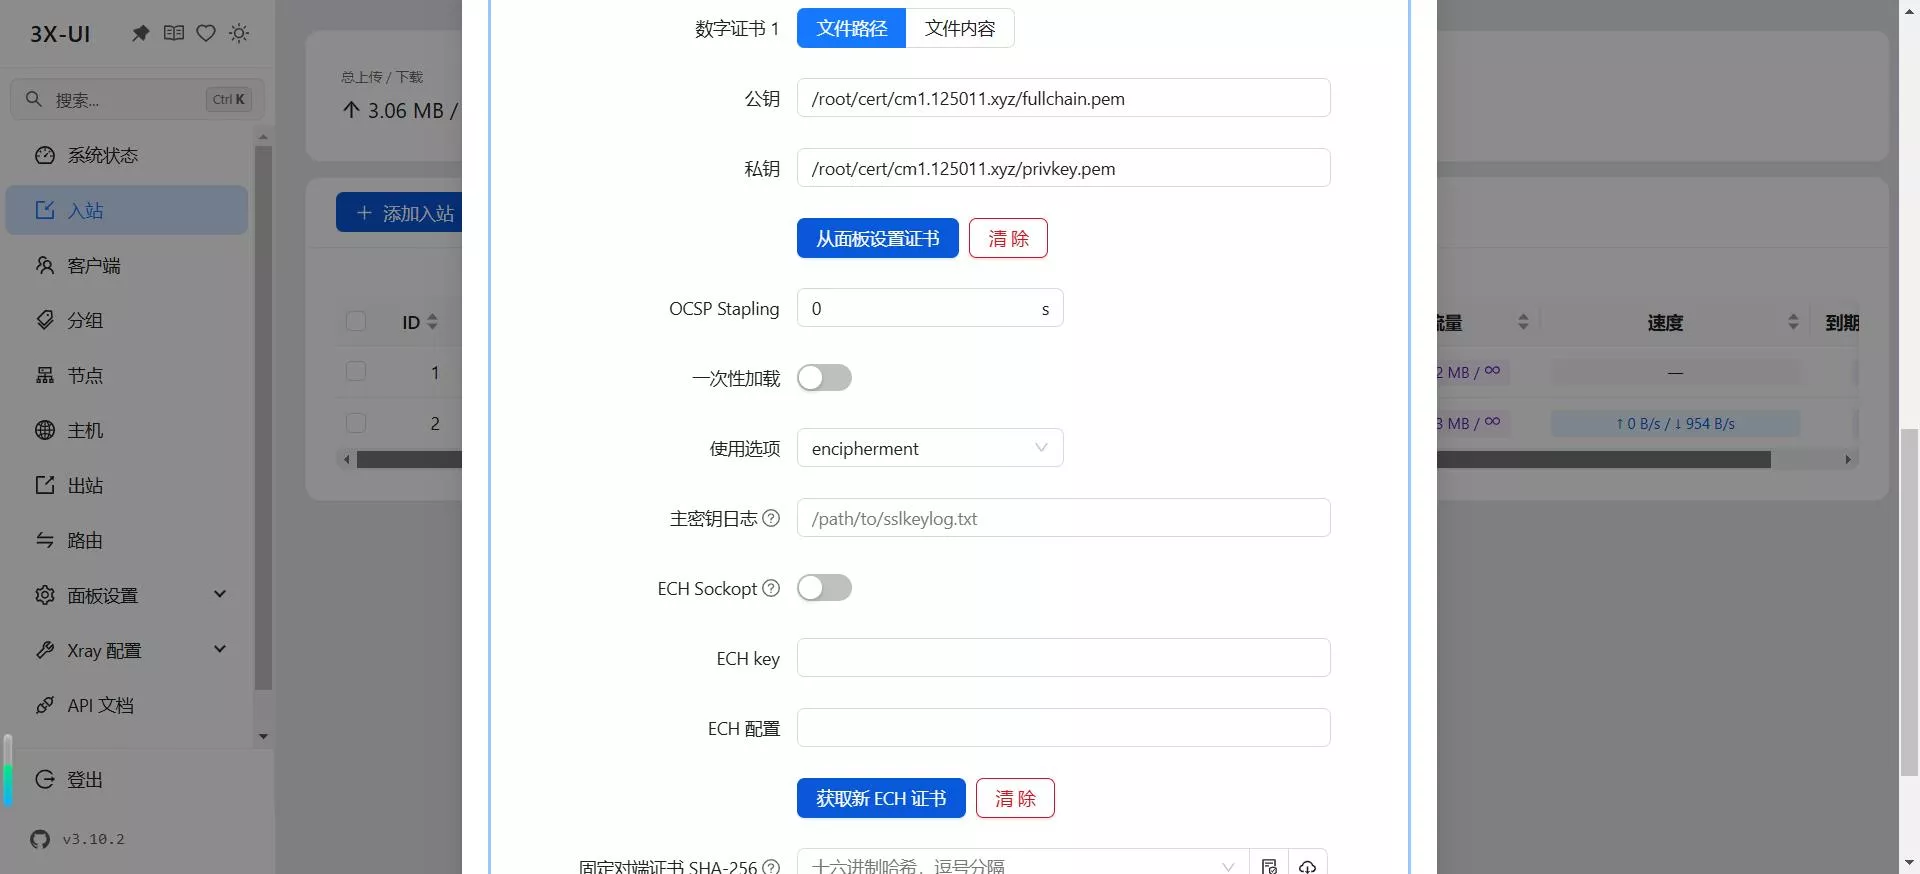
- 嗅探可开可不开,然后保存,参考前面部分。
- 入站搭建好后,依旧是
添加客户端,关联入站,导出测试,参考前面部分。


